Aeropuertos de Manchester: clave API 4 años a la vista, 8,8 M
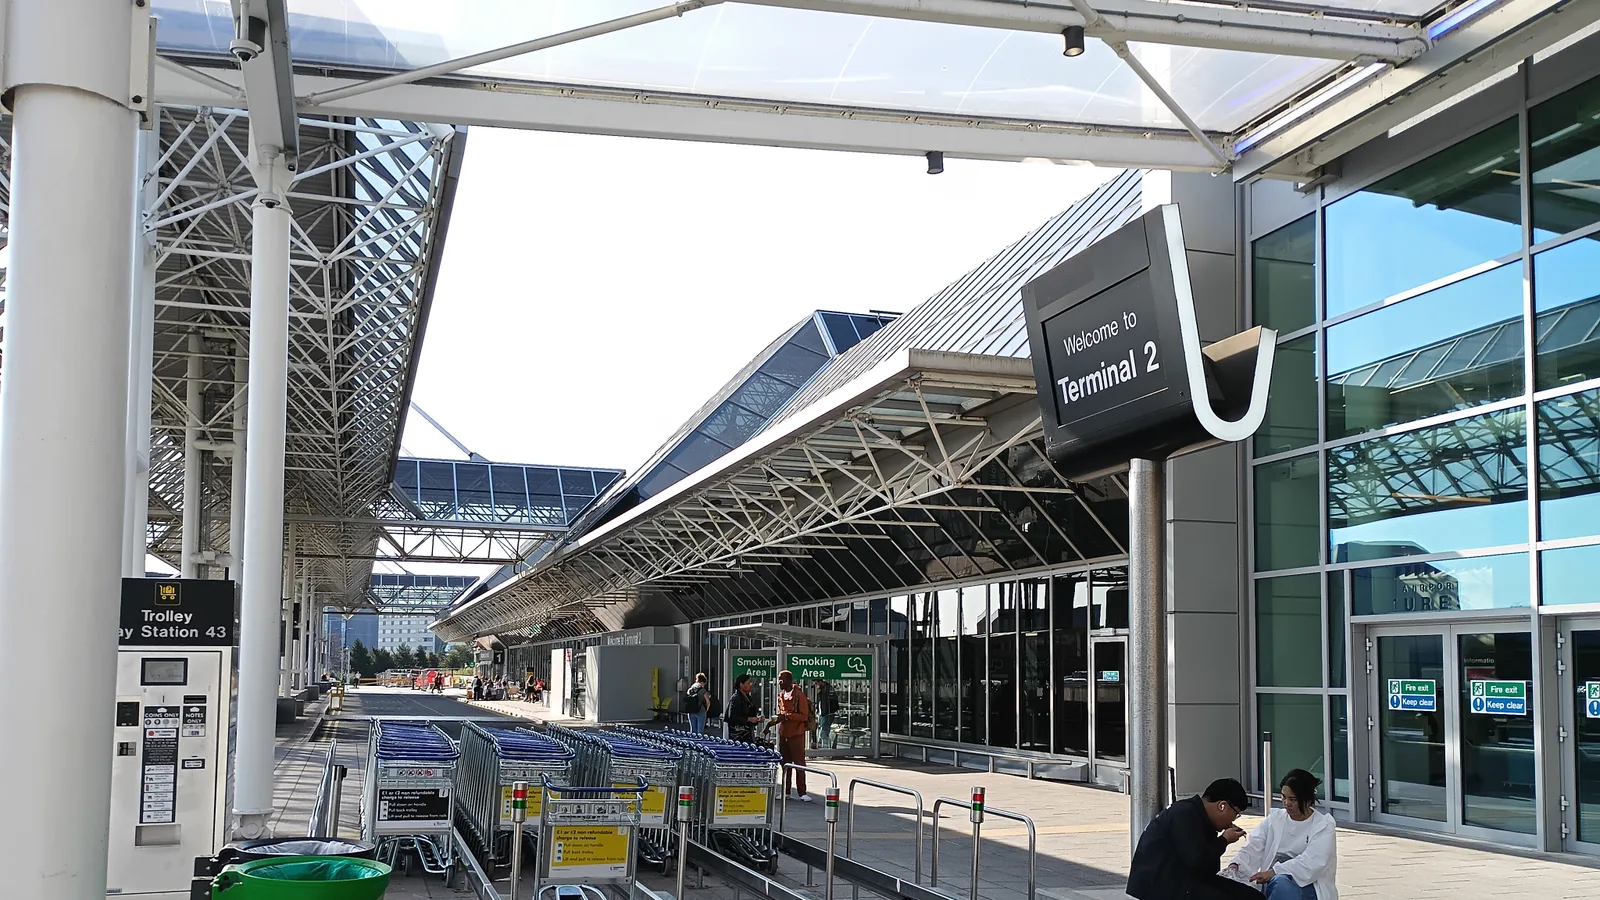
Tres claves API del lado del servidor de la plataforma de correo comercial Iterable permanecieron más de cuatro años en el JavaScript público de las webs de Manchester Airports Group (MAG) sin rotarse ni una sola vez, según un análisis técnico publicado el 7 de septiembre por el investigador de seguridad Scott Helme. Esas claves, señala Helme, alcanzaban puntos de acceso de Iterable capaces de exportar bases de datos de clientes y eliminar cuentas, pese a que el código de MAG solo las usaba para registrar visitas de campañas de marketing.
Helme explica que no lanzó una acusación nueva, sino que comprobó una ya existente. FulcrumSec había afirmado que no hackeó nada y que se limitó a leer una clave API en el JavaScript del sitio: para Helme, "una afirmación muy concreta y muy comprobable". Con la interfaz CDX del Internet Archive recuperó paquetes de JavaScript antiguos y fechó cada clave: East Midlands, del 23 de junio de 2022 hasta que MAG la revocó el 16 de agosto de 2026; Stansted, del 28 de junio de 2022 al 25 de agosto de 2026; Manchester, del 11 de julio de 2022 al 27 de agosto de 2026. Helme señala que ya están desactivadas. La documentación de la propia Iterable advierte de que nunca se incruste una clave API de servidor en código del lado del cliente.
La secuencia arranca tres semanas antes. MAG reveló el acceso no autorizado a datos de clientes el 27 de agosto. FulcrumSec se atribuyó la responsabilidad el 30 de agosto y dijo a BleepingComputer que había obtenido 86 GB de datos comprimidos —unos 640 GB una vez descomprimidos—, y el 3 de septiembre publicó los archivos en su sitio de filtraciones. El servicio de notificación Have I Been Pwned registró el incidente el 2 de septiembre y lista 8,8 millones de cuentas afectadas, con nombres, correos, teléfonos, direcciones IP, datos del navegador, ubicaciones geográficas, compras y matrículas entre las categorías expuestas.
Conocer la causa cambia lo que la filtración significa para quienes están dentro de ella. Una credencial visible durante cuatro años en el código fuente no es un ataque que un cortafuegos o una formación antiphishing pudieran frenar. Además, parte de lo expuesto es permanente: una matrícula asociada a una reserva de aparcamiento, o el registro de cuándo voló alguien y desde qué terminal, no se reinicia como una contraseña.
Lo que sigue sin cerrarse es el alcance. MAG no ha confirmado las cifras de FulcrumSec sobre el tamaño del conjunto de datos ni sobre los registros de viajes futuros expuestos. Un portavoz de MAG dijo a BleepingComputer que la compañía está "segura de haber tomado medidas eficaces para proteger a nuestros clientes" y que ha contactado a todos los afectados, incluidos quienes tienen reservas próximas; añadió que no se detectaron datos de tarjetas ni de cuentas bancarias en las muestras revisadas y advirtió que "nunca contactaría a los clientes de forma inesperada para solicitar datos de tarjetas de pago, información bancaria o contraseñas". BleepingComputer informó de que no hubo interrupciones en las operaciones aeroportuarias. Cada cliente puede comprobar su exposición en Have I Been Pwned.
Fuentes
- Scott Helme — No Hacking Required: The Manchester Airports Group Data BreachSecundaria
- BleepingComputer — FulcrumSec claims Manchester Airports hack, theft of 86 GB of dataSecundaria
- Have I Been Pwned — Manchester Airports Group breach recordSecundaria
- The Register — Security boffin claims airport group left API keys in client-side JavaScript for four yearsSecundaria
Relacionado
Brecha en Revolut: exigen rescate de 10.000 bitcoines
Un clic bastaba: fallo en Sogou expuso a 455 millones de usuarios
CISA suma 5 fallos explotados; ScreenConnect con CVSS 9,9
Fallo CVSS 10,0 de GitLab explotado: CISA fija el 14 de septiembre
Chrome 153 corrige el 7.º día cero explotado: CVE-2026-87491
Sandworm y Qilin explotan el fallo CVSS 10.0 del FMC de Cisco
IDScan.net confirma la brecha: 153 millones de escaneos
Microsoft corrige dos días cero de Windows ya explotados
Trending now
- VW Mission Efficiency logra un Cx récord de 0,158
- Marvel's Wolverine llega a PS5 con un Metascore de 77
- Brecha en Revolut: exigen rescate de 10.000 bitcoines
- El oleoducto saudí, semanas parado; el Brent supera 107 $
- El diésel en EE. UU. marca un récord de 6,23 dólares
- Un clic bastaba: fallo en Sogou expuso a 455 millones de usuarios
- Investigador de DeepMind renuncia y rechaza a Anthropic y OpenAI
- Apple lanza iOS 27 con Siri AI, salvo en los iPhone de la UE
Comments
No comments yet. Be the first.