Aéroports de Manchester : clés API 4 ans dans le code, 8,8 M
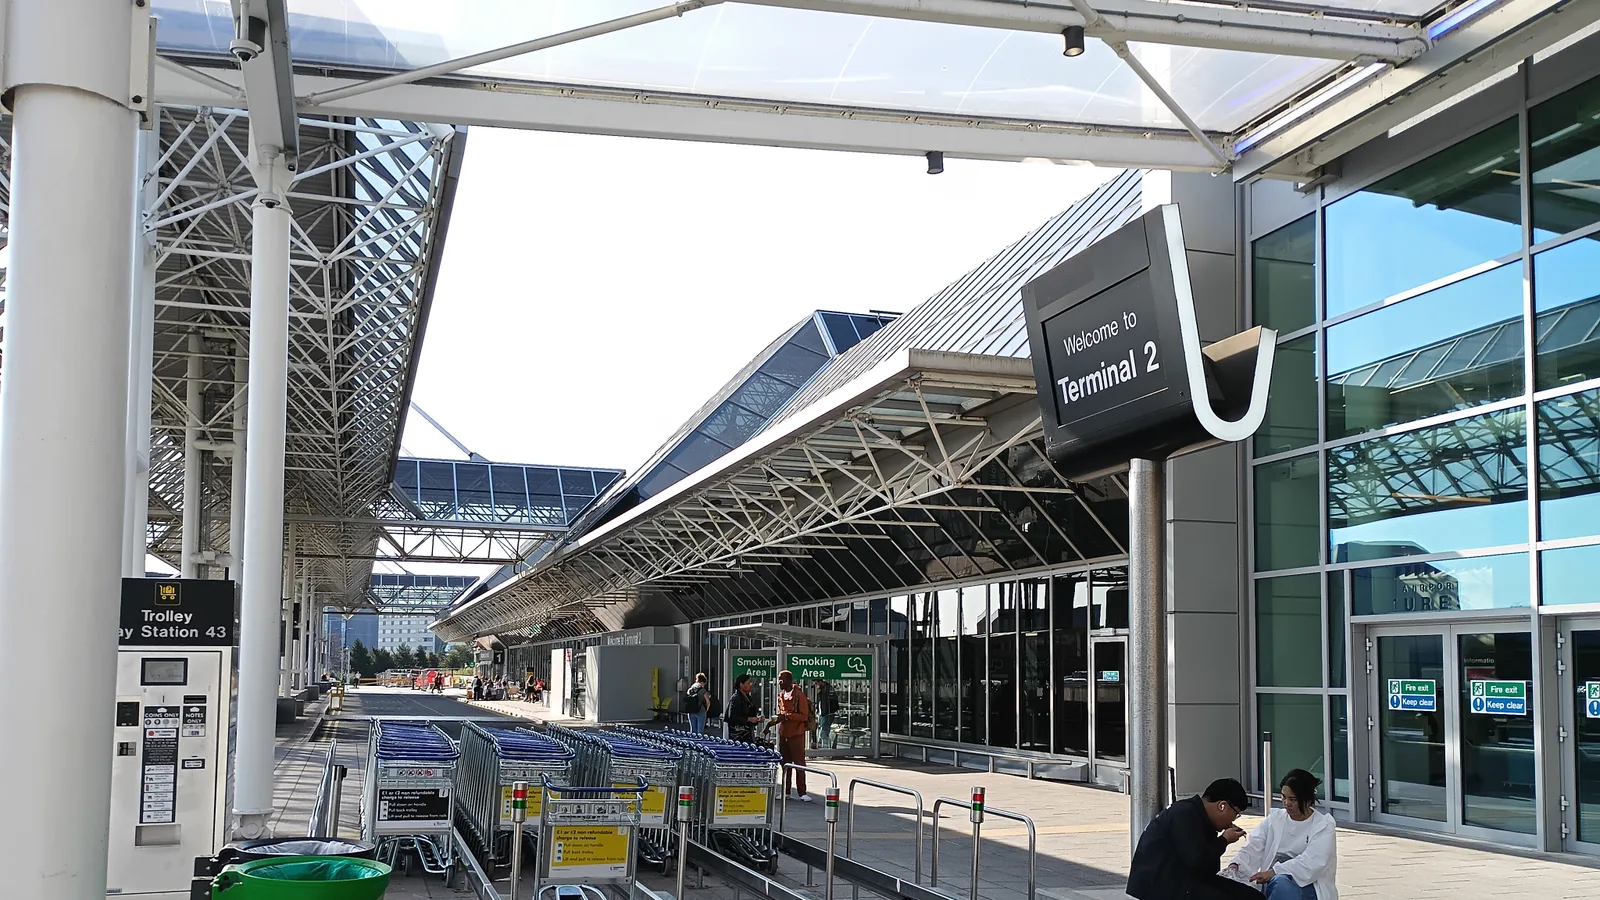
Trois clés API côté serveur de la plateforme d'e-mailing Iterable sont restées plus de quatre ans dans le JavaScript public des sites de Manchester Airports Group (MAG), sans jamais être renouvelées : c'est le constat d'une analyse technique publiée le 7 septembre par le chercheur en sécurité Scott Helme. Ces clés atteignaient, selon lui, des points de terminaison Iterable capables d'exporter des bases clients et de supprimer des comptes, alors que le code de MAG ne s'en servait que pour comptabiliser des pages vues marketing.
Helme précise qu'il n'a pas formulé une accusation nouvelle, mais vérifié une accusation existante. FulcrumSec avait affirmé n'avoir rien piraté et s'être contenté de lire une clé API dans le JavaScript du site — « une affirmation très précise, très vérifiable », écrit-il. Via l'interface CDX de l'Internet Archive, il a récupéré d'anciens paquets JavaScript et daté chaque clé : East Midlands, du 23 juin 2022 jusqu'à sa révocation par MAG le 16 août 2026 ; Stansted, du 28 juin 2022 au 25 août 2026 ; Manchester, du 11 juillet 2022 au 27 août 2026. Il indique que les clés sont désormais désactivées. La documentation d'Iterable elle-même enjoint de ne jamais intégrer une clé API serveur dans du code côté client.
L'enchaînement remonte à trois semaines. MAG a révélé l'accès non autorisé à des données clients le 27 août. FulcrumSec a revendiqué l'attaque le 30 août, déclarant à BleepingComputer avoir obtenu 86 Go de données compressées — environ 640 Go une fois décompressées — puis a publié les fichiers sur son site de fuite le 3 septembre. Have I Been Pwned a enregistré l'incident le 2 septembre et recense 8,8 millions de comptes touchés : noms, adresses e-mail, numéros de téléphone, adresses IP, informations de navigateur, localisations géographiques, achats et plaques d'immatriculation figurent parmi les catégories exposées.
Connaître la cause change ce que la fuite signifie pour les personnes concernées. Un identifiant visible pendant quatre ans dans le code source d'une page n'est pas une intrusion qu'un pare-feu ou une formation antiphishing auraient pu arrêter. Une partie des données exposées est par ailleurs durable : une plaque d'immatriculation liée à une réservation de parking, ou la trace du jour et du terminal de départ d'un voyageur, ne se réinitialise pas comme un mot de passe.
L'étendue reste, elle, incertaine. MAG n'a pas confirmé les chiffres de FulcrumSec sur la taille du jeu de données ni sur l'ampleur des dossiers de voyages à venir exposés. Un porte-parole de MAG a déclaré à BleepingComputer que le groupe est « convaincu d'avoir pris des mesures efficaces pour protéger ses clients » et avoir contacté toutes les personnes concernées, y compris celles ayant des réservations à venir ; aucune donnée de carte de paiement ou de compte bancaire n'a été relevée dans les échantillons examinés, et MAG avertit qu'elle « ne contacterait jamais ses clients de manière inattendue pour demander des informations de carte de paiement, bancaires ou des mots de passe ». BleepingComputer a indiqué que les opérations aéroportuaires n'ont pas été perturbées. Chacun peut vérifier son exposition via Have I Been Pwned.
Sources
- Scott Helme — No Hacking Required: The Manchester Airports Group Data BreachSecondaire
- BleepingComputer — FulcrumSec claims Manchester Airports hack, theft of 86 GB of dataSecondaire
- Have I Been Pwned — Manchester Airports Group breach recordSecondaire
- The Register — Security boffin claims airport group left API keys in client-side JavaScript for four yearsSecondaire
Associé
Fuite chez Revolut : rançon de 10 000 bitcoins exigée
Faille Sogou : une porte dérobée en un clic, 455 M d'utilisateurs
La CISA ajoute 5 failles exploitées ; ScreenConnect à 9,9
Faille GitLab notée 10,0 exploitée : CISA fixe le 14 septembre
Chrome 153 corrige le 7e zero-day exploité : CVE-2026-87491
Sandworm et Qilin exploitent la faille CVSS 10.0 du FMC de Cisco
IDScan.net confirme la fuite : 153 millions de scans d'ID
Microsoft corrige deux zero-days Windows déjà exploités
Trending now
- VW Mission Efficiency : un Cx record de 0,158
- Marvel's Wolverine sort sur PS5 avec un Metascore de 77
- Fuite chez Revolut : rançon de 10 000 bitcoins exigée
- Oléoduc saoudien à l'arrêt : le Brent dépasse 107 dollars
- Le gazole américain à un record de 6,23 dollars le gallon
- Faille Sogou : une porte dérobée en un clic, 455 M d'utilisateurs
- Un chercheur de DeepMind démissionne et refuse Anthropic
- Apple lance iOS 27 avec Siri AI, sauf sur les iPhone de l'UE
Comments
No comments yet. Be the first.