Manchester Airports: API-Keys 4 Jahre im Code, 8,8 Mio. betroffen
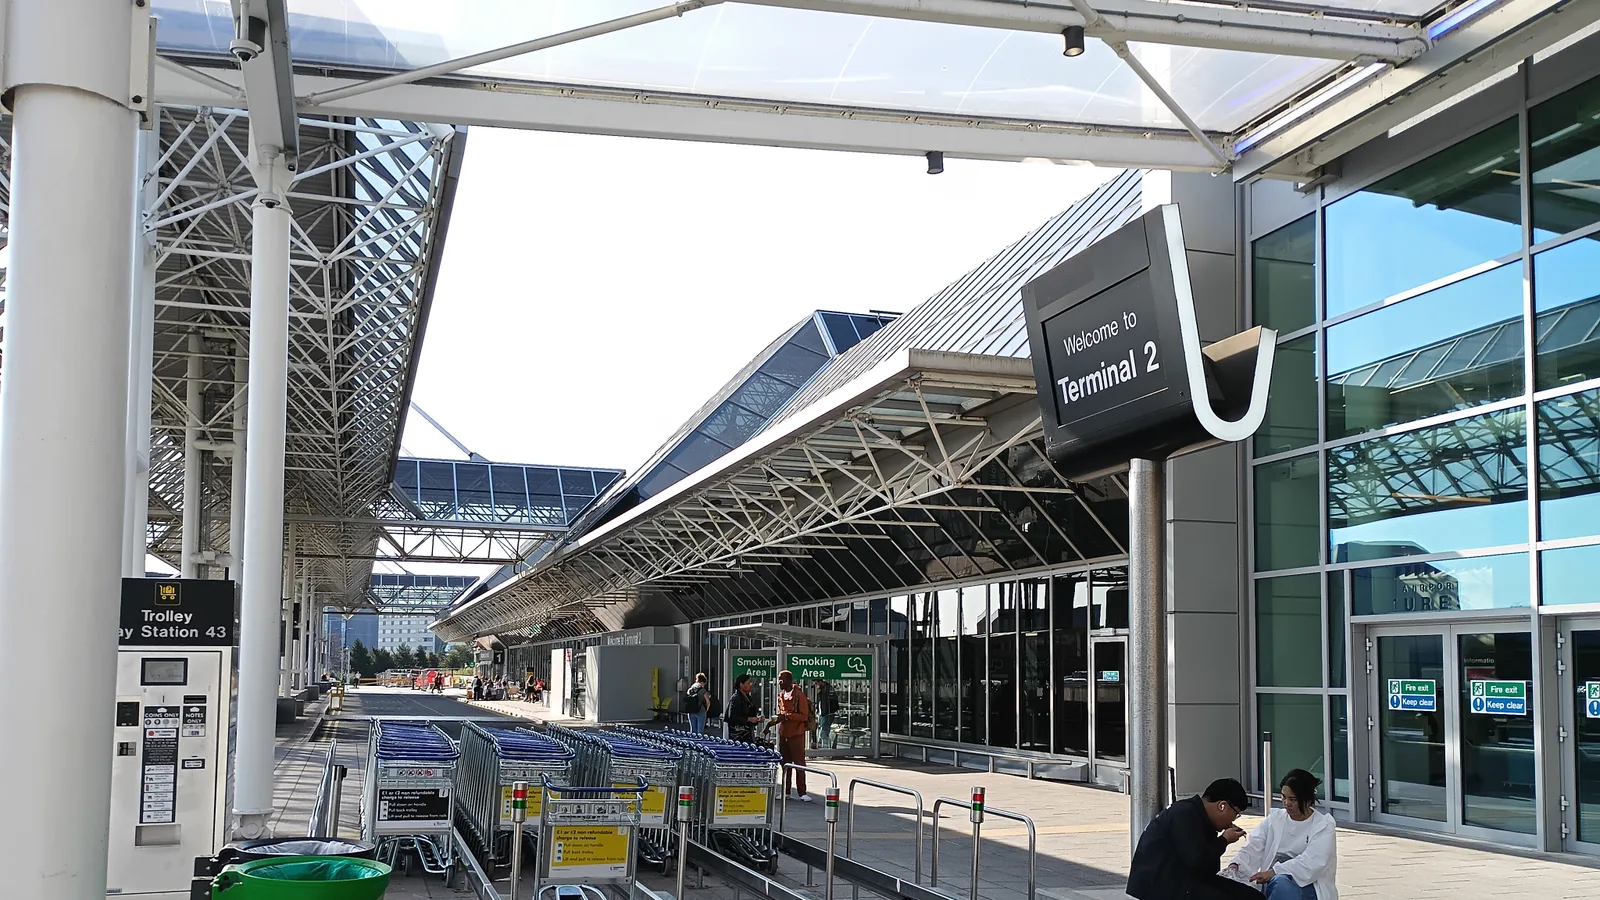
Drei serverseitige API-Schlüssel für die E-Mail-Marketing-Plattform Iterable lagen mehr als vier Jahre lang im öffentlich abrufbaren JavaScript der Flughafen-Websites der Manchester Airports Group (MAG) – ohne ein einziges Mal erneuert zu werden. Das geht aus einer technischen Analyse hervor, die der Sicherheitsforscher Scott Helme am 7. September veröffentlicht hat. Die Schlüssel erreichten laut Helme Iterable-Schnittstellen, über die sich Kundendatenbanken exportieren und Konten löschen lassen – obwohl MAGs eigener Code sie ausschließlich zum Zählen von Seitenaufrufen aus Marketingkampagnen nutzte.
Helme betont, er habe keine neue Behauptung aufgestellt, sondern eine bestehende überprüft. Die Erpressergruppe FulcrumSec hatte erklärt, sie habe nichts gehackt, sondern lediglich einen API-Schlüssel aus dem JavaScript der Website ausgelesen – für Helme eine "sehr konkrete, sehr gut überprüfbare Behauptung". Über die CDX-Schnittstelle des Internet Archive holte er alte JavaScript-Pakete und datierte jeden Schlüssel: East Midlands war vom 23. Juni 2022 bis zum Widerruf durch MAG am 16. August 2026 offen, Stansted vom 28. Juni 2022 bis 25. August 2026, Manchester vom 11. Juli 2022 bis 27. August 2026. Die Schlüssel seien inzwischen deaktiviert. Iterables eigene Dokumentation weist Entwickler ausdrücklich an, serverseitige API-Schlüssel niemals in clientseitigen Code einzubetten.
Die Vorgeschichte reicht drei Wochen zurück. MAG machte den unbefugten Zugriff auf Kundendaten am 27. August öffentlich. FulcrumSec bekannte sich am 30. August dazu und teilte BleepingComputer mit, rund 86 GB komprimierte Daten – entpackt etwa 640 GB – erbeutet zu haben; am 3. September stellte die Gruppe die Dateien auf ihre Leak-Seite. Der Datenleck-Dienst Have I Been Pwned nahm den Vorfall am 2. September auf und listet 8,8 Millionen betroffene Konten. Zu den offengelegten Datenkategorien zählen Namen, E-Mail-Adressen, Telefonnummern, IP-Adressen, Browser-Kennungen, geografische Angaben, Kaufvorgänge und Kfz-Kennzeichen.
Die Ursache verändert die Bedeutung des Lecks für die Betroffenen. Ein Zugangsschlüssel, der vier Jahre lang im Quelltext einer Seite sichtbar ist, ist kein Angriff, den eine Firewall, ein Phishing-Training oder eine Endpoint-Software hätte abfangen können. Ein Teil der offengelegten Daten ist zudem dauerhaft: Ein Kfz-Kennzeichen aus einer Parkplatzbuchung oder der Nachweis, wann jemand von welchem Terminal geflogen ist, lässt sich nicht zurücksetzen wie ein Passwort. Für andere Unternehmen mit clientseitigem Code ist dieselbe Prüfung eine Sache weniger Stunden.
Offen bleibt der Umfang. MAG hat die Angaben von FulcrumSec zur Größe des Datensatzes und zur Reichweite der offengelegten Reisedaten nicht bestätigt. Ein MAG-Sprecher sagte BleepingComputer, das Unternehmen sei "zuversichtlich, dass wir wirksame Maßnahmen zum Schutz unserer Kunden ergriffen haben", und habe alle Betroffenen kontaktiert, auch jene mit bevorstehenden Buchungen. In den geprüften Stichproben der gestohlenen Daten seien keine Zahlungskarten- oder Bankkontodaten aufgetaucht; MAG werde "Kunden niemals unerwartet kontaktieren, um Zahlungskarten-, Bank- oder Passwortdaten anzufordern". Den Flughafenbetrieb beeinträchtigte der Vorfall BleepingComputer zufolge nicht. Betroffene können ihren eigenen Status über Have I Been Pwned prüfen.
Quellen
- Scott Helme — No Hacking Required: The Manchester Airports Group Data BreachSekundär
- BleepingComputer — FulcrumSec claims Manchester Airports hack, theft of 86 GB of dataSekundär
- Have I Been Pwned — Manchester Airports Group breach recordSekundär
- The Register — Security boffin claims airport group left API keys in client-side JavaScript for four yearsSekundär
Verwandt
Revolut-Datenleck: Angreifer forderten 10.000 Bitcoin
Sogou-Lücke: Ein Klick öffnete Hintertür bei 455 Mio. Nutzern
CISA: Fünf ausgenutzte Lücken, ScreenConnect mit CVSS 9,9
GitLab-Lücke mit CVSS 10,0 ausgenutzt – CISA-Frist 14. September
Chrome 153 schließt 7. ausgenutzten Zero-Day: CVE-2026-87491
Sandworm und Qilin nutzen Cisco-FMC-Lücke mit CVSS 10.0 aus
IDScan.net bestätigt Leck: 153 Mio. Ausweis-Scans im Darknet
Microsoft schließt zwei ausgenutzte Windows-Zero-Days
Trending now
- VW Mission Efficiency: Weltrekord mit cW-Wert 0,158
- Marvel's Wolverine startet auf PS5 mit Metascore 77
- Revolut-Datenleck: Angreifer forderten 10.000 Bitcoin
- Saudi-Pipeline wochenlang defekt, Brent über 107 Dollar
- US-Diesel auf Rekordwert von 6,23 Dollar je Gallone
- Sogou-Lücke: Ein Klick öffnete Hintertür bei 455 Mio. Nutzern
- DeepMind-Sicherheitsforscher geht zu METR, lehnt Anthropic ab
- Apple bringt iOS 27 – Siri AI fehlt auf iPhones in der EU
Comments
No comments yet. Be the first.