Manchester Havalimanları: API anahtarı 4 yıl kodda, 8,8 milyon
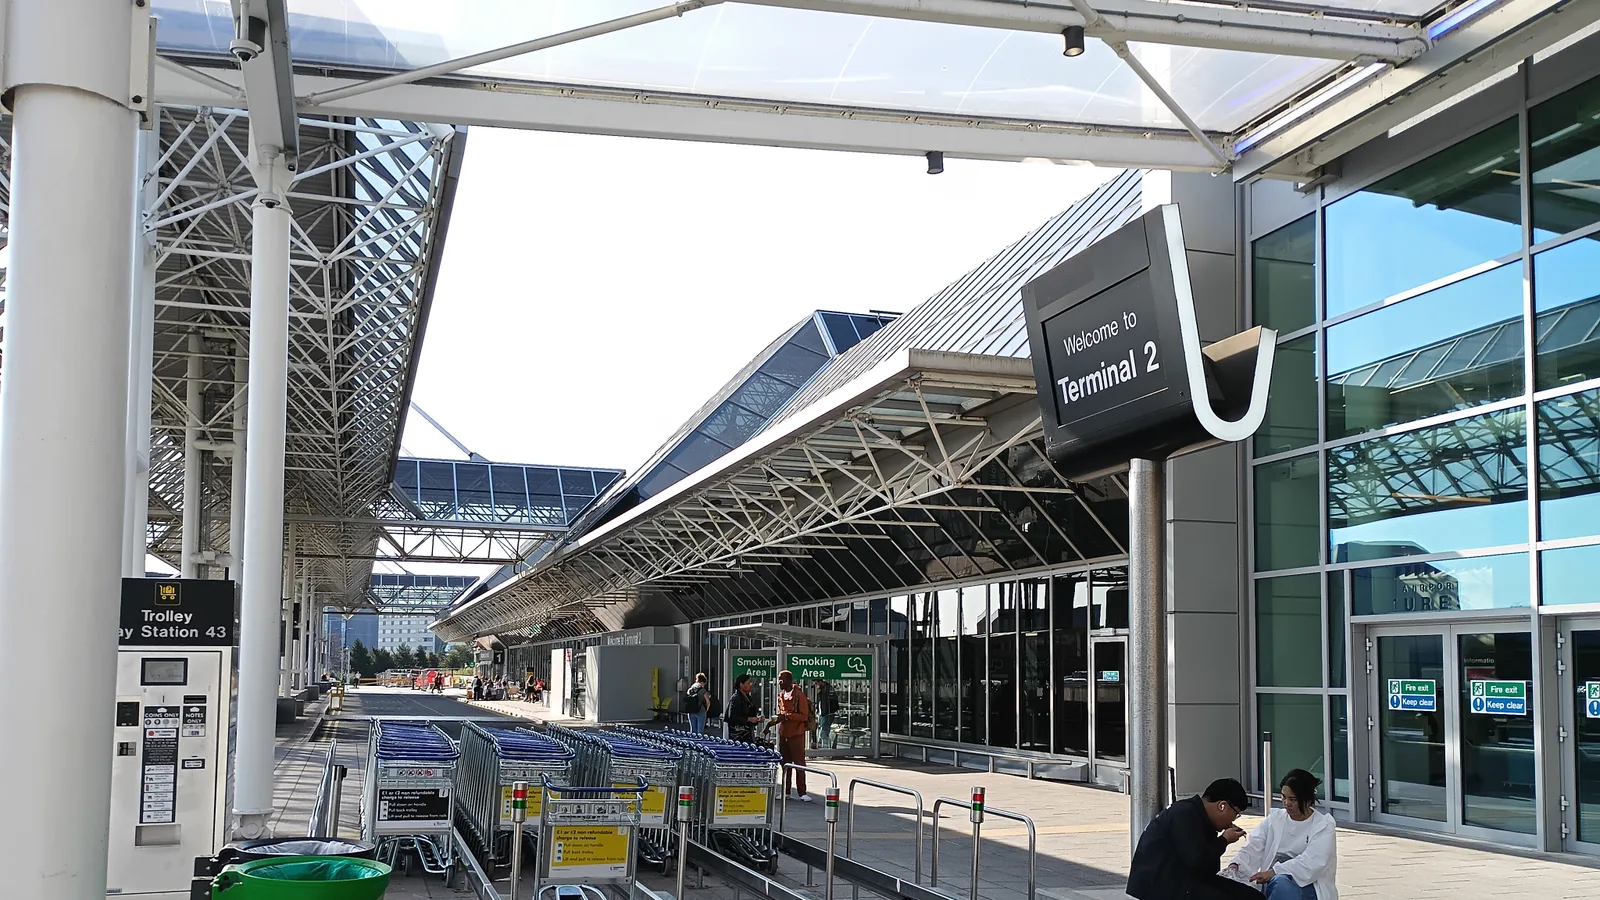
E-posta pazarlama platformu Iterable'a ait üç sunucu tarafı API anahtarı, Manchester Havalimanları Grubu'nun (MAG) havalimanı sitelerinin herkese açık JavaScript dosyalarında dört yıldan uzun süre, bir kez bile yenilenmeden durdu. Bu tespit, güvenlik araştırmacısı Scott Helme'nin 7 Eylül'de yayımladığı teknik analize ait. Helme'ye göre bu anahtarlar, müşteri veritabanlarını dışa aktarabilen ve hesap silebilen Iterable uç noktalarına erişebiliyordu; oysa MAG'ın kendi kodu bunları yalnızca pazarlama kampanyalarının sayfa görüntülenmelerini kaydetmek için kullanıyordu.
Helme, ortaya yeni bir iddia atmak yerine mevcut bir iddiayı sınamaya giriştiğini anlatıyor. Fidye grubu FulcrumSec, hiçbir şeyi hacklemediğini, yalnızca sitenin JavaScript kodundan bir API anahtarı okuduğunu söylemişti; Helme bunu "çok belirgin, çok kolay doğrulanabilir bir iddia" olarak niteliyor. İnternet Arşivi'nin CDX arayüzüyle eski JavaScript paketlerini çekip her anahtarı tarihlendirdi: East Midlands anahtarı 23 Haziran 2022'den MAG'ın iptal ettiği 16 Ağustos 2026'ya, Stansted anahtarı 28 Haziran 2022'den 25 Ağustos 2026'ya, Manchester anahtarı 11 Temmuz 2022'den 27 Ağustos 2026'ya kadar açıktaydı. Helme anahtarların artık devre dışı olduğunu bildiriyor. Iterable'ın kendi belgeleri, geliştiricilere sunucu tarafı bir API anahtarını asla istemci tarafı koda gömmemeleri gerektiğini söylüyor.
Bu analizin dayandığı olay zinciri üç hafta öncesine uzanıyor. MAG, müşteri verilerine yetkisiz erişimi 27 Ağustos'ta duyurdu. FulcrumSec sorumluluğu 30 Ağustos'ta üstlendi ve BleepingComputer'a 86 GB sıkıştırılmış veri (açıldığında yaklaşık 640 GB) elde ettiğini söyledi; dosyaları 3 Eylül'de kendi sızıntı sitesinde yayımladı. Veri ihlali bildirim servisi Have I Been Pwned olayı 2 Eylül'de kayda geçirdi ve 8,8 milyon etkilenen hesap listeliyor. Sızan veri sınıfları arasında isimler, e-posta adresleri, telefon numaraları, IP adresleri, tarayıcı bilgileri, coğrafi konumlar, satın alma kayıtları ve araç plakaları bulunuyor.
Kök nedenin bilinmesi, ihlalin içindeki insanlar açısından anlamı değiştiriyor. Bir sayfanın kaynak kodunda dört yıl boyunca görünen bir kimlik bilgisi, güvenlik duvarının, oltalama eğitiminin ya da uç nokta yazılımının yakalayabileceği türden bir saldırı değil. Sızan verilerin bir bölümü de kalıcı: park rezervasyonuna bağlı bir araç plakası ya da kimin ne zaman, hangi terminalden uçtuğu kaydı, bir parola gibi sıfırlanamaz. İstemci tarafında kod çalıştıran başka şirketler içinse aynı denetim bir öğleden sonrada yapılabilir.
Belirsiz kalan taraf, kapsam. MAG, FulcrumSec'in veri seti boyutuna ve sızan gelecek seyahat kayıtlarının genişliğine dair rakamlarını doğrulamadı. Bir MAG sözcüsü BleepingComputer'a şirketin "müşterilerimizi korumak için etkili önlemler aldığımızdan eminiz" dediğini ve yaklaşan rezervasyonu olanlar dahil etkilenen herkesle iletişime geçildiğini aktardı; MAG, incelediği çalıntı veri örneklerinde ödeme kartı ve banka hesabı bilgisine rastlanmadığını belirtti ve "müşterilerini ödeme kartı bilgisi, banka bilgisi veya şifre istemek için asla beklenmedik biçimde aramayacağını" vurguladı. BleepingComputer, havalimanı operasyonlarında aksama olmadığını bildirdi. Müşteriler kendi durumlarını Have I Been Pwned üzerinden sorgulayabiliyor.
Kaynaklar
- Scott Helme — No Hacking Required: The Manchester Airports Group Data Breachİkincil
- BleepingComputer — FulcrumSec claims Manchester Airports hack, theft of 86 GB of dataİkincil
- Have I Been Pwned — Manchester Airports Group breach recordİkincil
- The Register — Security boffin claims airport group left API keys in client-side JavaScript for four yearsİkincil
İlgili
Revolut ihlalinde 10.000 Bitcoin'lik fidye talebi
Sogou'da tek tıklık açık: 455 milyon kullanıcılı uygulama
CISA'dan 5 istismar edilen açık: ScreenConnect CVSS 9,9
GitLab'da CVSS 10,0'lık açık istismarda: CISA'dan 14 Eylül
Chrome 153'te 7. Sıfır-Gün Yaması: CVE-2026-87491 İstismarda
Sandworm ve Qilin, Cisco'nun 10.0 puanlı FMC açığını istismar etti
IDScan.net ihlali doğruladı: 153 milyon kimlik taraması
Microsoft İstismar Edilen 2 Windows Açığını Kapattı
Şimdi trend
- VW Mission Efficiency 0,158 Cd ile dünya rekoru kırdı
- Marvel's Wolverine PS5'te 77 Metacritic puanıyla çıktı
- Revolut ihlalinde 10.000 Bitcoin'lik fidye talebi
- Suudi boru hattı haftalarca kapalı: Brent 107 doları aştı
- ABD'de dizel galonu 6,23 dolarla rekor kırdı
- Sogou'da tek tıklık açık: 455 milyon kullanıcılı uygulama
- DeepMind araştırmacısı istifa etti, Anthropic'i reddetti
- Apple iOS 27'yi yayımladı: AB'de iPhone'a Siri AI yok
Yorumlar
Henüz yorum yok. İlk yorumu sen yaz.