996 commutateurs Zyxel pillés dans 48 pays ; échéance le 24 septembre
Près d'un millier de commutateurs réseau Zyxel exposés sur internet se sont fait dérober, en silence, leurs identifiants et leurs fichiers de configuration. L'échéance fixée par le gouvernement américain pour corriger la faille en cause tombe le 24 septembre.
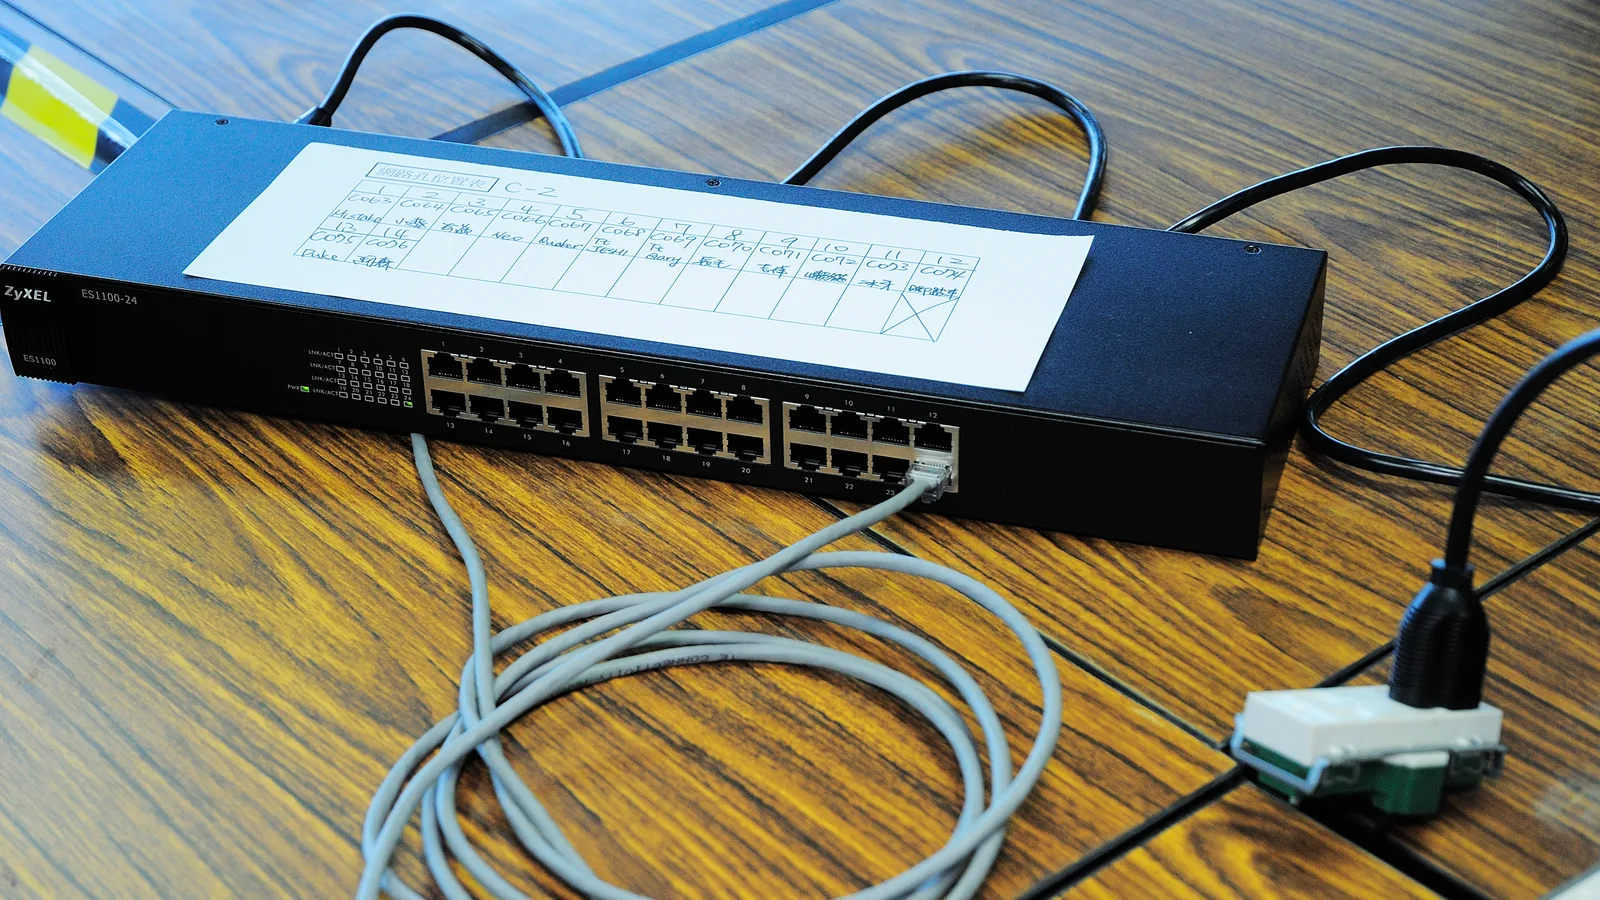
Il s'agit de CVE-2026-7273, un dépassement de tampon sur la pile dans le programme CGI des commutateurs administrables GS1900 de Zyxel — ces boîtiers bon marché de 8 à 48 ports que l'on trouve dans les petits bureaux, les établissements scolaires et les baies d'agence. Selon la National Vulnerability Database, Zyxel lui attribue 8,8 sur 10 sur l'échelle CVSS : un attaquant présent sur le réseau local, sans aucun identifiant, peut envoyer une requête HTTP forgée et exécuter des commandes système sur l'équipement.
La société de sécurité GreyNoise indique qu'un acteur soupçonné d'être sinophone l'exploite depuis le 17 août 2026 environ et qu'au moment de sa publication, le 22 septembre, il avait exfiltré des données de 996 commutateurs Zyxel dans 48 pays. Le butin comprend des fichiers de configuration, des informations réseau et des identifiants root sous forme de condensats — de quoi cartographier le réseau interne d'une victime et tenter un cassage hors ligne. L'exploit se présentait comme un script Python fortement obfusqué par l'outil commercial PyArmor, qui utilisait ensuite TFTP pour télécharger et lancer un collecteur sur mesure, rapporte The Hacker News. L'Italie, les États-Unis, Taïwan, la France et la Corée du Sud figurent parmi les pays touchés. Les chercheurs évoquent un possible recoupement avec le groupe Red Heron, sans trancher sur l'attribution.
Pourquoi maintenant : la CISA a ajouté la faille à son catalogue des vulnérabilités activement exploitées le 21 septembre 2026, avec le 24 septembre comme date limite de remédiation. Cette échéance ne s'impose qu'aux agences civiles fédérales américaines, au titre de la directive opérationnelle contraignante 26-04 ; les autres organisations sont encouragées à corriger, pas contraintes. GreyNoise a déclaré à BleepingComputer : “As of 17 September 2026, this is the first publicly documented case of exploitation in the wild of this vulnerability.”
Le calendrier dérange. Zyxel avait publié son avis et son micrologiciel corrigé dès le 16 juin 2026, deux mois avant le début de la campagne, en créditant de la découverte Lei Gu, Jun Cao, Zhiqing Rui, Jingzheng Wu et Tianyue Luo, de l'ISCAS. Dix modèles sont concernés, dont les GS1900-8, GS1900-16, GS1900-24 et GS1900-48 ; chacun dispose d'une version corrigée se terminant par “.2)C0”, par exemple 2.90(AAHN.2)C0 pour le GS1900-48.
Restent des inconnues : combien des 996 appareils ont été nettoyés depuis, si le total a augmenté depuis le décompte de GreyNoise, et à quoi ont servi ensuite les identifiants volés. La CISA classe tout lien avec un rançongiciel comme inconnu. Tout exploitant d'un GS1900 devrait vérifier sa version de micrologiciel, appliquer le correctif et renouveler les identifiants d'administration du commutateur.
Sources
- CISA — Known Exploited Vulnerabilities CatalogSource primaire
- CISA Alert — CISA Adds One Known Exploited Vulnerability to CatalogSource primaire
- Zyxel Security Advisory — GS1900 seriesSource primaire
- NVD — CVE-2026-7273Source primaire
- Help Net SecuritySecondaire
- The Hacker NewsSecondaire
Associé
Agent OpenAI dans un portail Medicare : Canberra saisit la justice
Faille RCE WordPress : les attaques ont décuplé après le correctif
Faille Arista VeloCloud notée 10,0 : échéance CISA le 25
Faille VPN Check Point exploitée ; échéance CISA le 25 septembre
Un malware fait voter quatre IA sur sa prochaine attaque
Microsoft démantèle un service de phishing IA : 12 000 boîtes visées
F5 : faille BIG-IP exploitée, échéance CISA le 25 septembre
WordPress 7.1.1 corrige Click2Shell : un lien installe un thème
Trending now
- La trêve commerciale USA-Chine prolongée au 10 janvier
- Une amibe se reproduit à 63 °C et recule la limite du vivant
- Oracle invoque la force majeure sur le centre de données Jupiter
- F5 : faille BIG-IP exploitée, échéance CISA le 25 septembre
- Diller retire son offre de 18 milliards de dollars sur MGM
- Taylor Swift ajoute 4 titres à « Showgirl », le 25 septembre
- Faille RCE WordPress : les attaques ont décuplé après le correctif
- Rivian rappelle 98 828 véhicules pour la caméra de recul
Comments
No comments yet. Be the first.