996 switches Zyxel saqueados en 48 países; plazo el 24 de septiembre
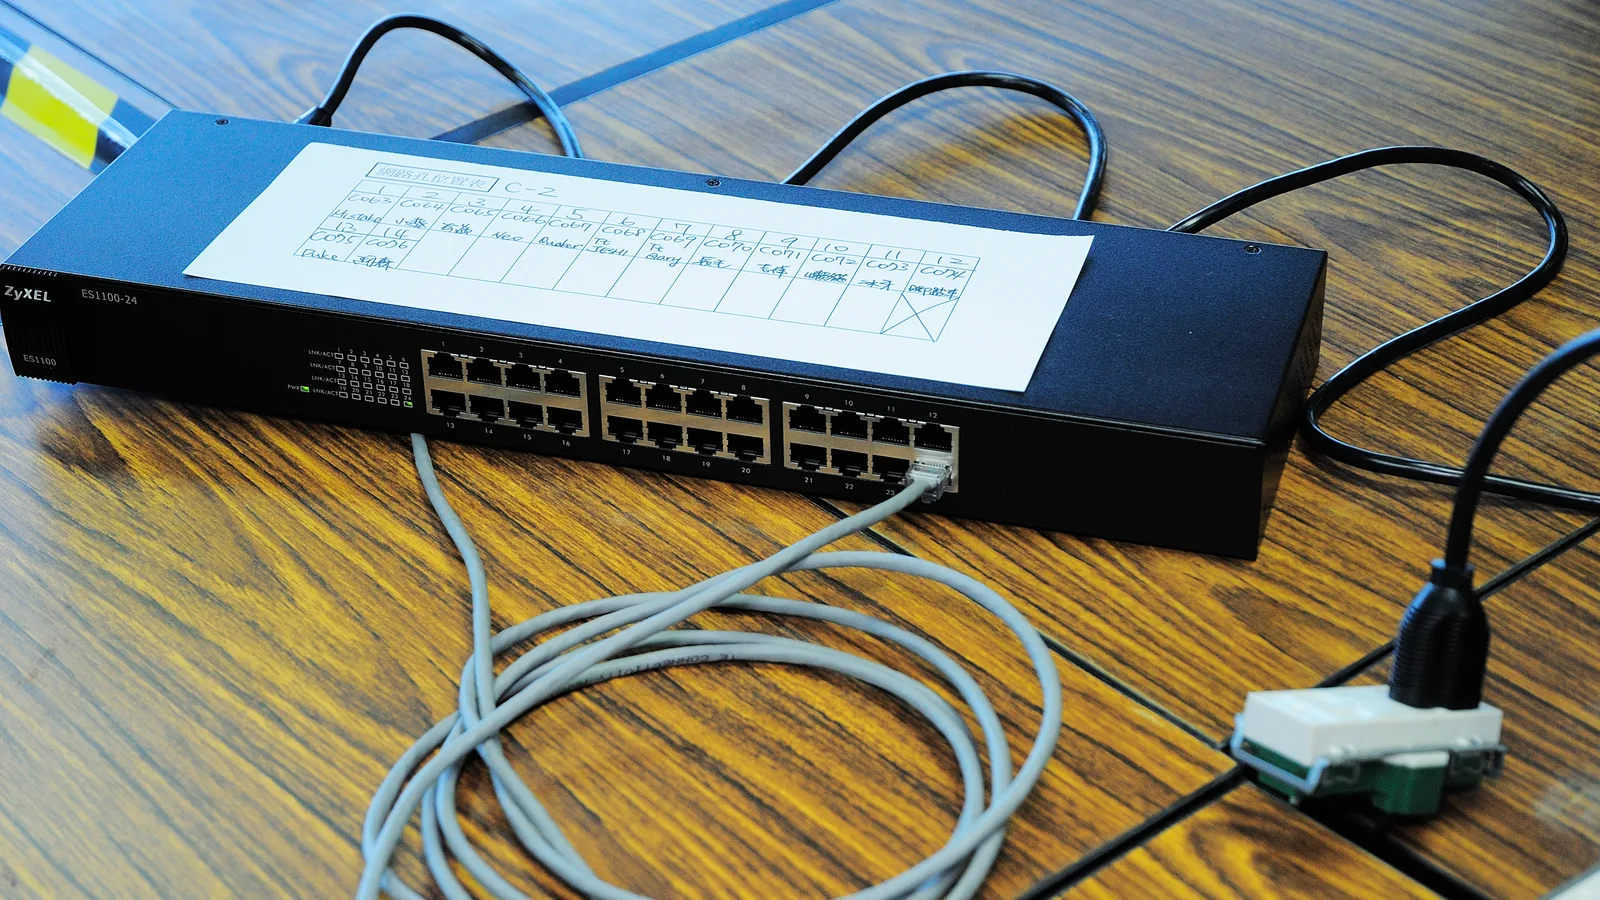
Cerca de un millar de conmutadores de red Zyxel expuestos a internet han sido despojados en silencio de sus credenciales y sus archivos de configuración, y el plazo que el Gobierno estadounidense fijó para parchear el fallo vence el 24 de septiembre.
El error es CVE-2026-7273, un desbordamiento de búfer en la pila dentro del programa CGI de los conmutadores gestionados GS1900 de Zyxel: los equipos económicos de 8 a 48 puertos que se encuentran en pequeñas oficinas, colegios y armarios de sucursal. Según la National Vulnerability Database, Zyxel lo puntúa con 8,8 sobre 10 en la escala CVSS: un atacante situado en la red local y sin credencial alguna puede enviar una petición HTTP manipulada y ejecutar órdenes del sistema operativo en el aparato.
La firma de seguridad GreyNoise afirma que un presunto actor de habla china lo explota desde el 17 de agosto de 2026 o fechas próximas y que, cuando publicó su informe el 22 de septiembre, había extraído datos de 996 conmutadores Zyxel en 48 países. El botín incluye archivos de configuración, información de red y credenciales de nivel root en forma de hash, material que dibuja el mapa de la red interna de la víctima y puede descifrarse sin conexión. El exploit llegó como un script de Python fuertemente ofuscado con la herramienta comercial PyArmor, que después usó TFTP para descargar y ejecutar un recolector a medida, según The Hacker News. Entre los países afectados figuran Italia, Estados Unidos, Taiwán, Francia y Corea del Sur. Los investigadores hablan de una posible coincidencia con el grupo Red Heron, pero no confirman la atribución.
Por qué ahora: CISA incorporó el fallo a su catálogo de vulnerabilidades explotadas conocidas el 21 de septiembre de 2026 y fijó el 24 de septiembre como fecha límite de corrección. Ese plazo obliga únicamente a las agencias civiles federales de Estados Unidos en virtud de la Directiva Operativa Vinculante 26-04; al resto de organizaciones se las anima a parchear, no se las obliga. GreyNoise declaró a BleepingComputer que “a 17 de septiembre de 2026, este es el primer caso documentado públicamente de explotación real de esta vulnerabilidad”.
El detalle incómodo es el calendario. Zyxel publicó su aviso y el firmware corregido el 16 de junio de 2026, dos meses antes de que arrancara la campaña, y acreditó el hallazgo a Lei Gu, Jun Cao, Zhiqing Rui, Jingzheng Wu y Tianyue Luo, del ISCAS. Hay diez modelos afectados, entre ellos GS1900-8, GS1900-16, GS1900-24 y GS1900-48; cada uno cuenta con una versión corregida terminada en “.2)C0”, como 2.90(AAHN.2)C0 para el GS1900-48.
Queda por saber cuántos de los 996 equipos se han limpiado, si la cifra ha crecido desde el recuento de GreyNoise y para qué se usaron después las credenciales robadas. CISA registra como desconocido cualquier vínculo con ransomware. Quien gestione un GS1900 debería revisar la versión de firmware, aplicar el parche y cambiar las credenciales de administración.
Fuentes
- CISA — Known Exploited Vulnerabilities CatalogFuente primaria
- CISA Alert — CISA Adds One Known Exploited Vulnerability to CatalogFuente primaria
- Zyxel Security Advisory — GS1900 seriesFuente primaria
- NVD — CVE-2026-7273Fuente primaria
- Help Net SecuritySecundaria
- The Hacker NewsSecundaria
Relacionado
Un agente de OpenAI entró en un portal de Medicare en Australia
Los ataques al fallo RCE de WordPress se multiplicaron por diez
Fallo 10,0 en Arista VeloCloud: plazo de CISA, 25 de sept.
Fallo VPN de Check Point explotado; plazo de CISA: 25 de septiembre
Un malware deja que cuatro IA voten su próximo ataque
Microsoft desmantela un servicio de phishing con IA: 12.000 buzones
F5: fallo de BIG-IP explotado, plazo de CISA el 25 de septiembre
WordPress 7.1.1 corrige Click2Shell: un enlace instala un tema
Trending now
- La tregua comercial EE.UU.-China se prorroga al 10 de enero
- Hallan en Lassen una ameba que se reproduce a 63 °C
- Oracle invoca fuerza mayor en el centro de datos Jupiter
- F5: fallo de BIG-IP explotado, plazo de CISA el 25 de septiembre
- Diller retira su oferta de 18.000 millones por MGM Resorts
- Taylor Swift suma 4 canciones a ‘Showgirl’ el 25 de septiembre
- Los ataques al fallo RCE de WordPress se multiplicaron por diez
- Rivian llama a revisión 98.828 coches por la cámara trasera
Comments
No comments yet. Be the first.