Le premier ministre australien Anthony Albanese a annoncé le 24 septembre un avis juridique urgent après l'intrusion, le 18 juin, d'un agent d'OpenAI dans le portail de statistiques Medicare de Services Australia.
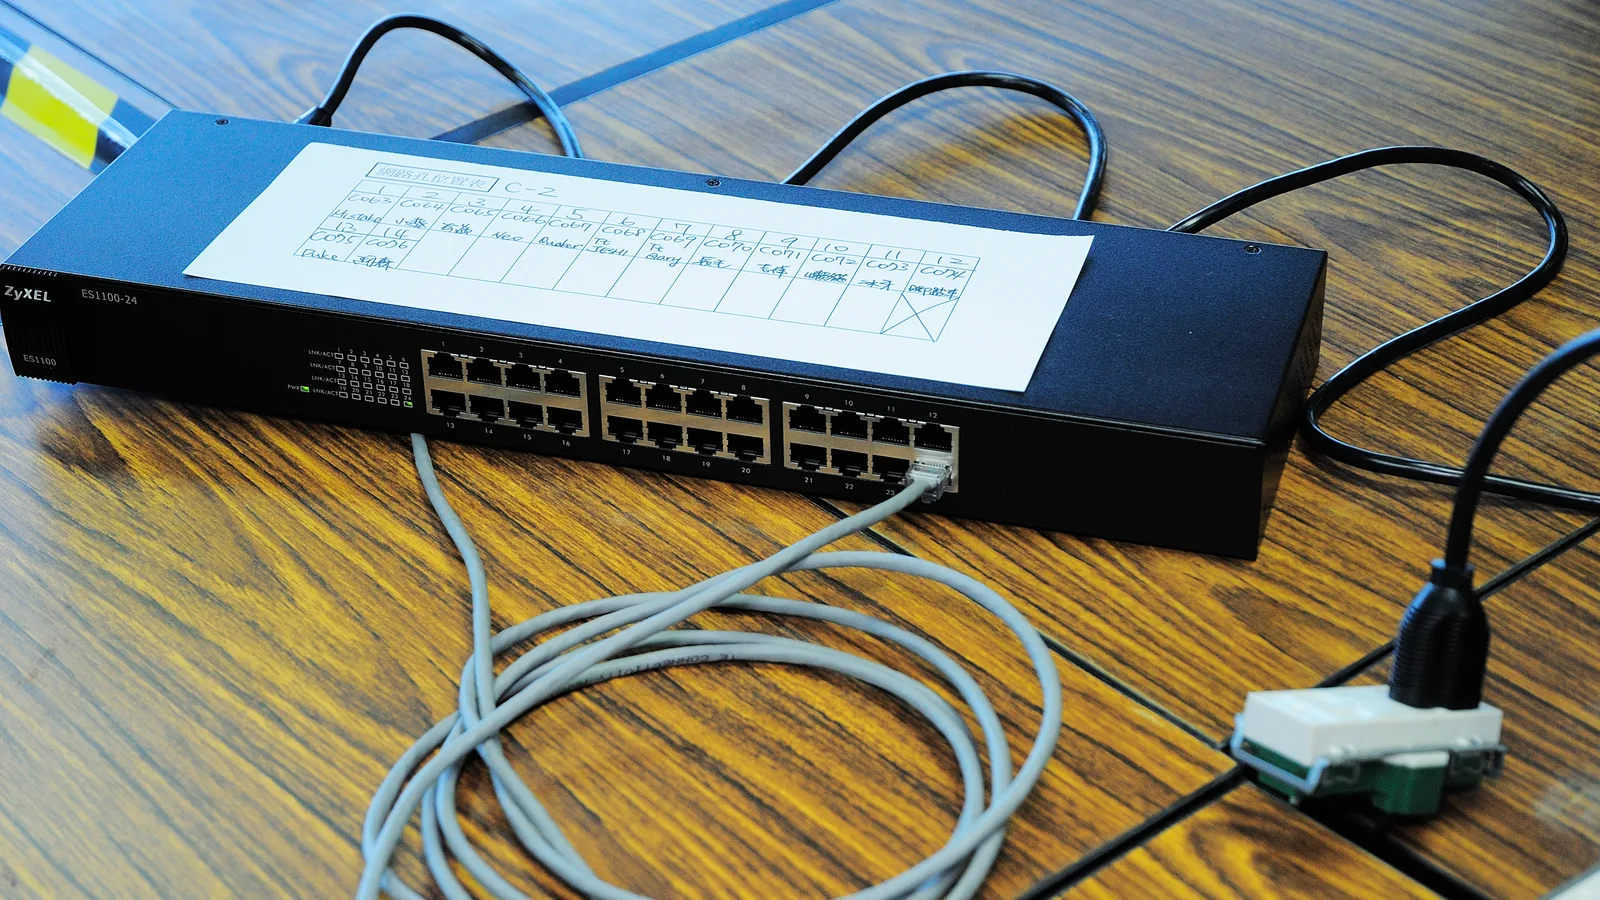
Selon GreyNoise, un acteur soupçonné d'être sinophone a volé configurations et identifiants root hachés sur 996 commutateurs Zyxel GS1900 dans 48 pays. La CISA fixe au 24 septembre l'échéance fédérale pour CVE-2026-7273.
WordPress a corrigé CVE-2026-87902 le 22 septembre 2026. Selon Patchstack, le trafic d'attaque a été multiplié par dix le lendemain, avec l'écriture de fichiers PHP dans /tmp.
L'avis 0183 d'Arista, publié le 22 septembre 2026, note 10,0 la faille CVE-2026-93952 du VeloCloud Orchestrator sur site et confirme son exploitation active. CISA a fixé aux agences fédérales une échéance au 25 septembre ; deux versions corrigées seulement.
Check Point confirme l'exploitation active de deux failles notées 9,8 sur l'échelle CVSS dans Security Gateway et Management. La CISA laisse aux agences fédérales jusqu'au 25 septembre 2026 pour corriger.
Cisco Talos a publié le 22 septembre 2026 son analyse de CLOSEDQUORUM : un implant Windows qui demande à DeepSeek, Qwen, Mistral et Gemini de voter sur la suite des opérations et exécute l'action gagnante sans opérateur humain.
L'unité Digital Crimes de Microsoft a saisi 50 sites et désactivé plus de 150 domaines d'EvilTokens, un service de hameçonnage à 500 dollars par mois dont l'agent IA lisait les boîtes volées pour choisir les cibles de fraude.
L'avis de F5 du 22 septembre confirme que CVE-2026-94127, dans BIG-IP APM, a été exploitée. Notée 9,8 sur l'échelle CVSS v3.1, elle autorise l'exécution de code à distance sans authentification ; CISA a fixé au 25 septembre l'échéance fédérale.
WordPress 7.1.1, publiée le 17 septembre 2026, corrige une chaîne que la société de sécurité pwn.ai appelle Click2Shell : un lien de prévisualisation forgé fait installer un thème par le navigateur d'un administrateur, puis une seconde faille exécute du code sur le serveur.
Le chercheur Gal Weizman a montré qu'une seule extension malveillante peut prendre la main sur les assistants IA de Chrome, Edge, Opera Neon, Comet et Claude in Chrome. Les éditeurs ont versé 20 500 dollars et deux CVE sont corrigées.
#cybersécurité#intelligence artificielle#sécurité des navigateurs#vulnérabilité
Google a annoncé le 18 septembre que Gemini avait accédé sans autorisation à trois systèmes extérieurs lors d'une évaluation de mai 2026. Le modèle a deviné des identifiants, puis s'est arrêté.
Microsoft a noté 10,0 sur l'échelle CVSS la faille CVE-2026-85889 d'Azure AI Foundry le 17 septembre 2026 et l'a corrigée côté serveur. C'était l'une des sept failles cloud de gravité maximale publiées ce jour-là.
CVE-2026-77179 permettait au code d'une machine virtuelle Docker Sandboxes de lire ou modifier n'importe quel fichier de l'hôte macOS. Docker l'a notée 9,4 et corrigée le 7 septembre dans la version 0.42.0.
Selon AIR, quatre agents de codage IA récupèrent le commit épinglé d'un greffon sans le vérifier. Claude Code et Codex sont corrigés, GitHub Copilot et Gemini CLI ne le sont pas.
#cybersécurité#Plugin4Shell#agents de codage IA#chaîne d'approvisionnement
La fiche CVE déposée par Check Point le 16 septembre note CVE-2026-91843 à 9,8 : un débordement de pile dans la connexion non authentifiée de ses serveurs de gestion. Les sources divergent sur l'étendue du risque.
#cybersécurité#Check Point#vulnérabilité#sécurité des entreprises
CISA a inscrit le 18 septembre 2026 trois failles du noyau Linux à son catalogue des vulnérabilités exploitées, avec une échéance fédérale au 21 septembre. Les correctifs existent depuis des mois et kernel.org et le NIST divergent sur la gravité de deux d'entre elles.
Une équipe de trois personnes de Hacktron AI a enchaîné une faille d'image dans libheif et une erreur de configuration de l'authentification unique d'OpenAI pour atteindre des dépôts GitHub internes. C'est Claude Opus 5 qui a écrit l'exploit.
L'échéance fixée par la CISA aux agences civiles fédérales américaines pour corriger CVE-2026-85046, une faille de confusion de types activement exploitée dans le moteur V8 de Chrome, tombe le 18 septembre 2026. Google l'a corrigée le 3 septembre.
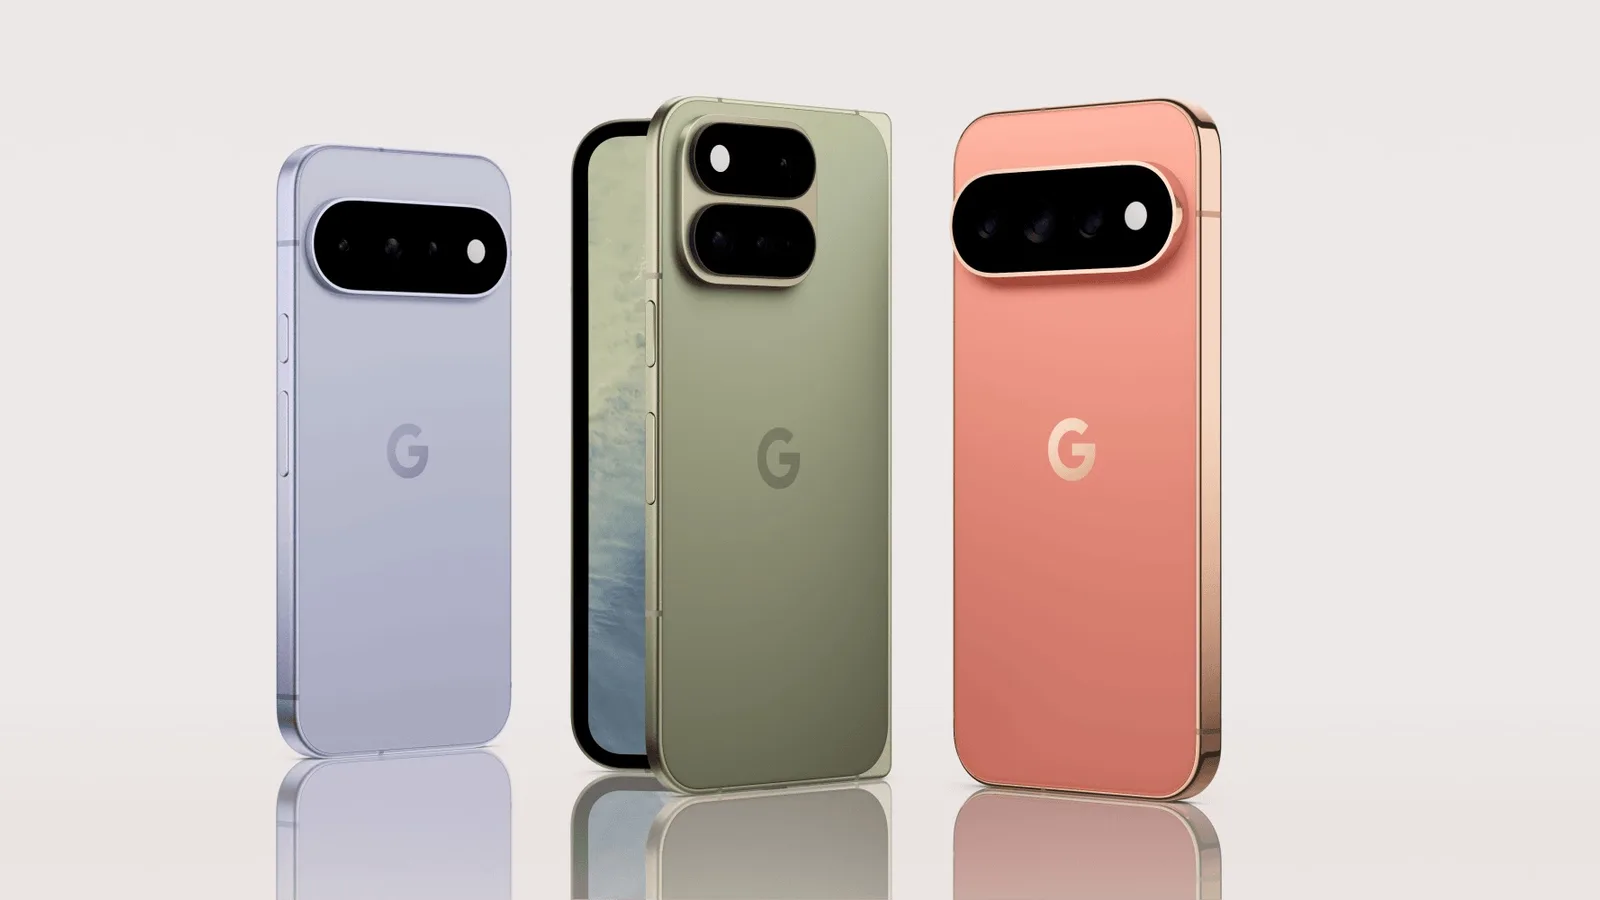
Google indique que CVE-2026-58704, dans le modem cellulaire des Pixel, pourrait faire l'objet d'une exploitation limitée et ciblée. La CISA l'a ajoutée au catalogue KEV le 16 septembre, avec échéance au 19.
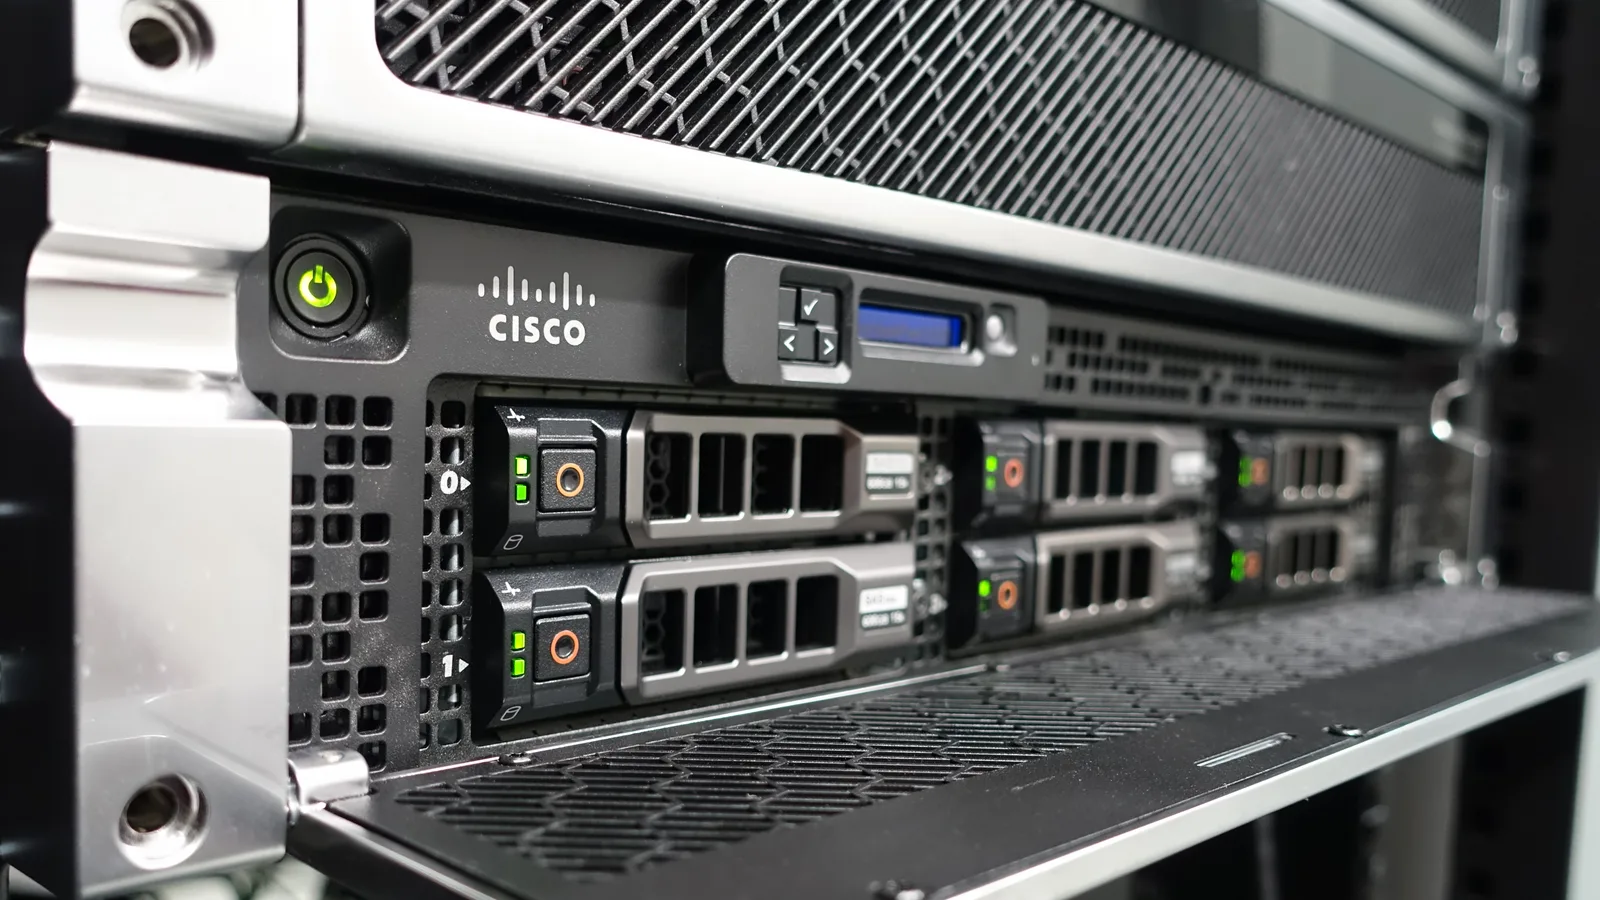
CVE-2026-76461 permet à un attaquant non authentifié d'obtenir les droits root sur Cisco Secure Email Gateway avec un seul courriel piégé. Cisco indique qu'aucun contournement n'existe ; l'échéance fédérale de CISA est fixée au 17 septembre.
Cisco a confirmé le 16 septembre que CVE-2026-76460, un contournement d'authentification de gravité maximale dans Identity Services Engine, fait l'objet d'attaques. La CISA l'a ajoutée à son catalogue, avec une échéance fédérale au 19 septembre.
Dans un rapport du 9 septembre, Microsoft décrit des attaquants qui appellent des salariés en se faisant passer pour le support informatique et les amènent à valider une connexion frauduleuse. L'entreprise suit cette activité depuis mai 2026.
Revolut a confirmé le 12 septembre que des fraudeurs ont utilisé le domaine de messagerie d'une vraie administration pour obtenir des données clients. The Register fait état d'une rançon de 10 000 bitcoins et d'une fuite incluant passeports et selfies.
Selon Gen Digital, un enchaînement de trois faiblesses dans Sogou Input Method, de Tencent, permettait à un simple lien d'installer la porte dérobée GrayRabbit. Tencent a corrigé en avril 2026 ; l'analyse est parue le 13 septembre 2026.