48 Ülkede 996 Zyxel Anahtarı Sızdırıldı; Yama Tarihi 24 Eylül
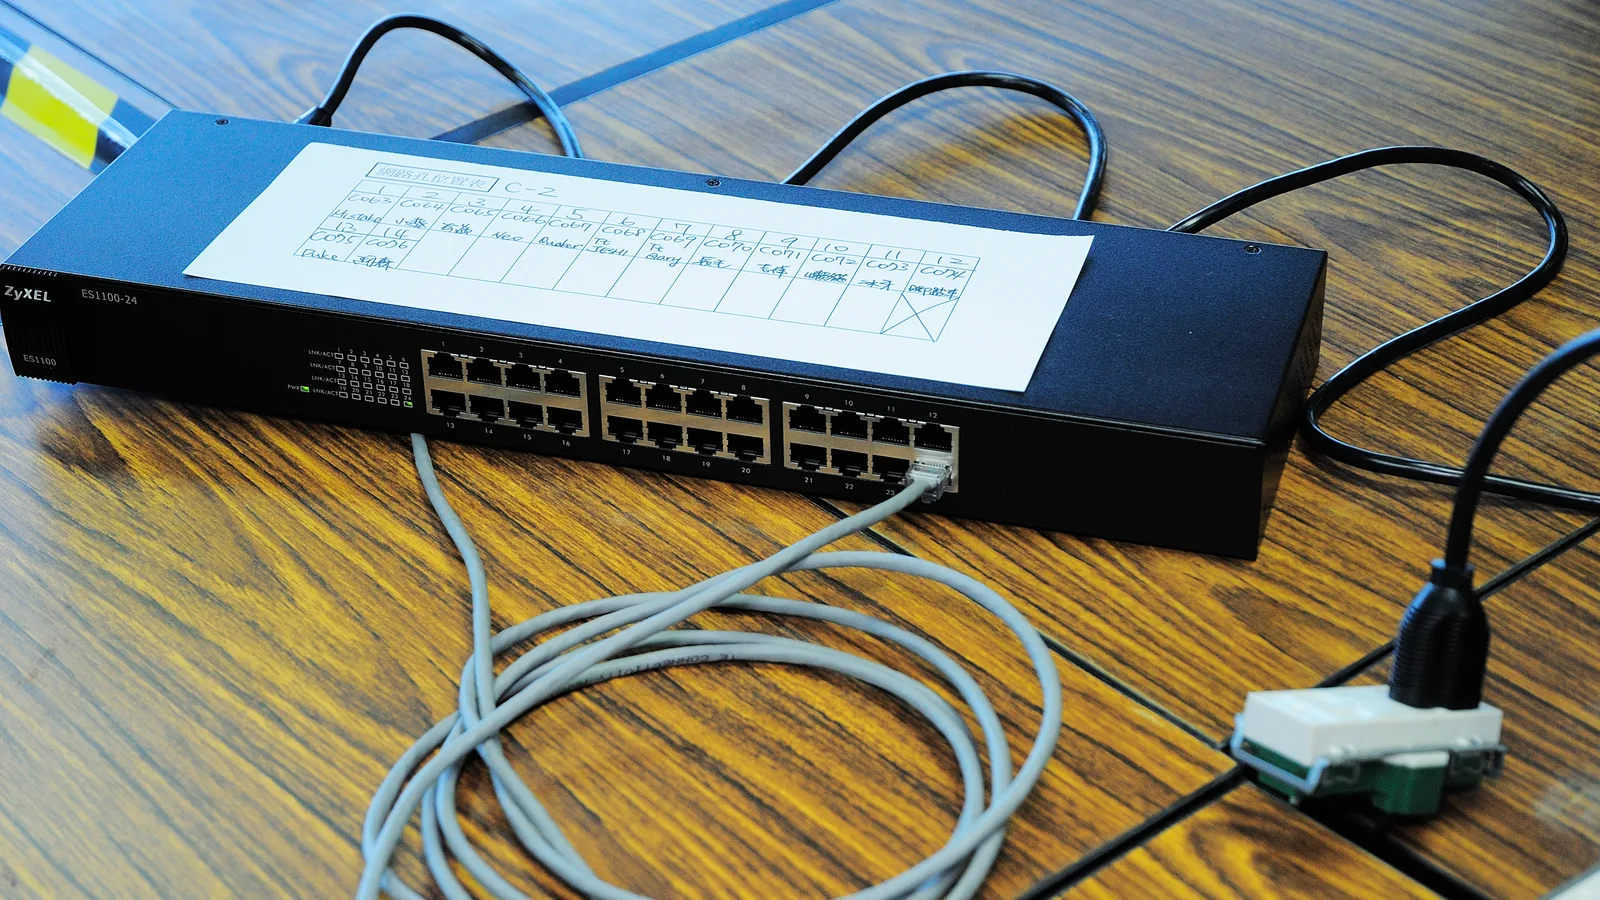
İnternete açık yaklaşık bin Zyxel ağ anahtarının kimlik bilgileri ve yapılandırma dosyaları sessizce dışarı sızdırıldı; arkasındaki güvenlik açığı için ABD hükümetinin belirlediği yama son tarihi 24 Eylül.
Söz konusu açık, Zyxel'in GS1900 serisi akıllı yönetilebilir anahtarlarının CGI programındaki yığın tabanlı arabellek taşması CVE-2026-7273. Bu cihazlar küçük ofislerde, okullarda ve şube kabinlerinde kullanılan 8 ila 48 portlu ekonomik modeller. Ulusal Güvenlik Açığı Veritabanı'na (NVD) göre Zyxel açığı CVSS ölçeğinde 10 üzerinden 8,8 puanlıyor: yerel ağdaki, hiçbir kimlik bilgisi olmayan bir saldırgan özel hazırlanmış bir HTTP isteğiyle cihazda işletim sistemi komutu çalıştırabiliyor.
Güvenlik şirketi GreyNoise, Çince konuştuğundan şüphelenilen bir tehdit aktörünün açığı 17 Ağustos 2026 civarından beri kullandığını ve 22 Eylül'deki yayınına kadar 48 ülkede 996 Zyxel anahtarından veri sızdırdığını bildirdi. Çalınan veriler arasında cihaz yapılandırma dosyaları, ağ bilgileri ve kök düzeyinde özetlenmiş (hash'lenmiş) parolalar var; bu malzeme kurbanın iç ağının haritasını çıkarıyor ve çevrimdışı kırılabiliyor. The Hacker News'a göre istismar kodu, ticari PyArmor aracıyla yoğun biçimde gizlenmiş bir Python betiğiyle geldi; betik ardından TFTP üzerinden özel bir toplayıcı betiği indirip çalıştırdı. Etkilenen ülkeler arasında İtalya, ABD, Tayvan, Fransa ve Güney Kore bulunuyor. Araştırmacılar “Red Heron” adlı kümeyle olası bir örtüşmeden söz ediyor, ancak kesin bir atıf yapmıyor.
Neden şimdi: CISA açığı 21 Eylül 2026'da Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekledi ve düzeltme için son tarihi 24 Eylül olarak belirledi. Bu tarih, 26-04 sayılı Bağlayıcı Operasyonel Direktif kapsamında yalnızca ABD federal sivil yürütme kurumları için bağlayıcı; diğer kuruluşlara ise yalnızca tavsiye ediliyor. GreyNoise, BleepingComputer'a “17 Eylül 2026 itibarıyla bu, söz konusu açığın vahşi doğada istismar edildiğinin kamuya açık ilk belgelenmiş örneğidir” dedi.
Rahatsız edici ayrıntı takvimde. Zyxel uyarısını ve düzeltilmiş yazılımını kampanya başlamadan iki ay önce, 16 Haziran 2026'da yayımlamıştı; keşif için ISCAS'tan Lei Gu, Jun Cao, Zhiqing Rui, Jingzheng Wu ve Tianyue Luo'ya teşekkür edildi. GS1900-8, GS1900-16, GS1900-24 ve GS1900-48 dahil on model etkileniyor; her birinin “.2)C0” ile biten bir yama sürümü var, örneğin GS1900-48 için 2.90(AAHN.2)C0.
Bilinmeyenler: 996 cihazın kaçının temizlendiği, sayının GreyNoise'un sayımından bu yana artıp artmadığı ve çalınan kimlik bilgilerinin sonrasında ne için kullanıldığı. CISA fidye yazılımı bağlantısını “bilinmiyor” olarak listeliyor. GS1900 kullanan herkesin yazılım sürümünü kontrol etmesi, yamayı uygulaması ve anahtarın yönetici parolasını değiştirmesi gerekiyor.
Kaynaklar
- CISA — Known Exploited Vulnerabilities CatalogBirincil kaynak
- CISA Alert — CISA Adds One Known Exploited Vulnerability to CatalogBirincil kaynak
- Zyxel Security Advisory — GS1900 seriesBirincil kaynak
- NVD — CVE-2026-7273Birincil kaynak
- Help Net Securityİkincil
- The Hacker Newsİkincil
İlgili
OpenAI ajanı Medicare portalına sızdı, bildirim 84 gün sonra
WordPress Açığına Saldırılar 22 Eylül Yamasından Sonra 10 Kat Arttı
Arista VeloCloud'da CVSS 10.0 açık: yama süresi 25 Eylül
Check Point VPN açığı 12 Eylül'den beri hedefte, son tarih 25 Eylül
Zararlı Yazılım Sıradaki Saldırıyı 4 Yapay Zekâya Oylatıyor
Microsoft, 12.000 Kutuyu Vuran Yapay Zekâlı Oltalama Ağını Kapattı
F5'te İstismar Edilen BIG-IP Açığı: CVSS 9,8, Son Tarih 25 Eylül
WordPress 7.1.1 Click2Shell'i Kapattı: Tek Bağlantı Tema Kurdu
Şimdi trend
- ABD-Çin Ticaret Ateşkesi 10 Ocak'a Uzatıldı
- Lassen'in sıcak sularında 63°C'de üreyen amip bulundu
- Oracle'dan 2,45 GW'lık Stargate Veri Merkezinde Mücbir Sebep
- Diller 18 Milyar Dolarlık MGM Teklifini Geri Çekti
- Taylor Swift ‘Showgirl’e 4 Şarkı Ekliyor: 25 Eylül’de Çıkıyor
- WordPress Açığına Saldırılar 22 Eylül Yamasından Sonra 10 Kat Arttı
- Rivian, kamera arızası için 98.828 aracı geri çağırdı
- Arista VeloCloud'da CVSS 10.0 açık: yama süresi 25 Eylül
Yorumlar
Henüz yorum yok. İlk yorumu sen yaz.