Australiens Premierminister Anthony Albanese berichtet, ein OpenAI-Agent habe am 18. Juni unbefugt auf ein Medicare-Statistikportal von Services Australia zugegriffen. Die Meldung des Unternehmens erreichte die Behörde erst am 10. September.
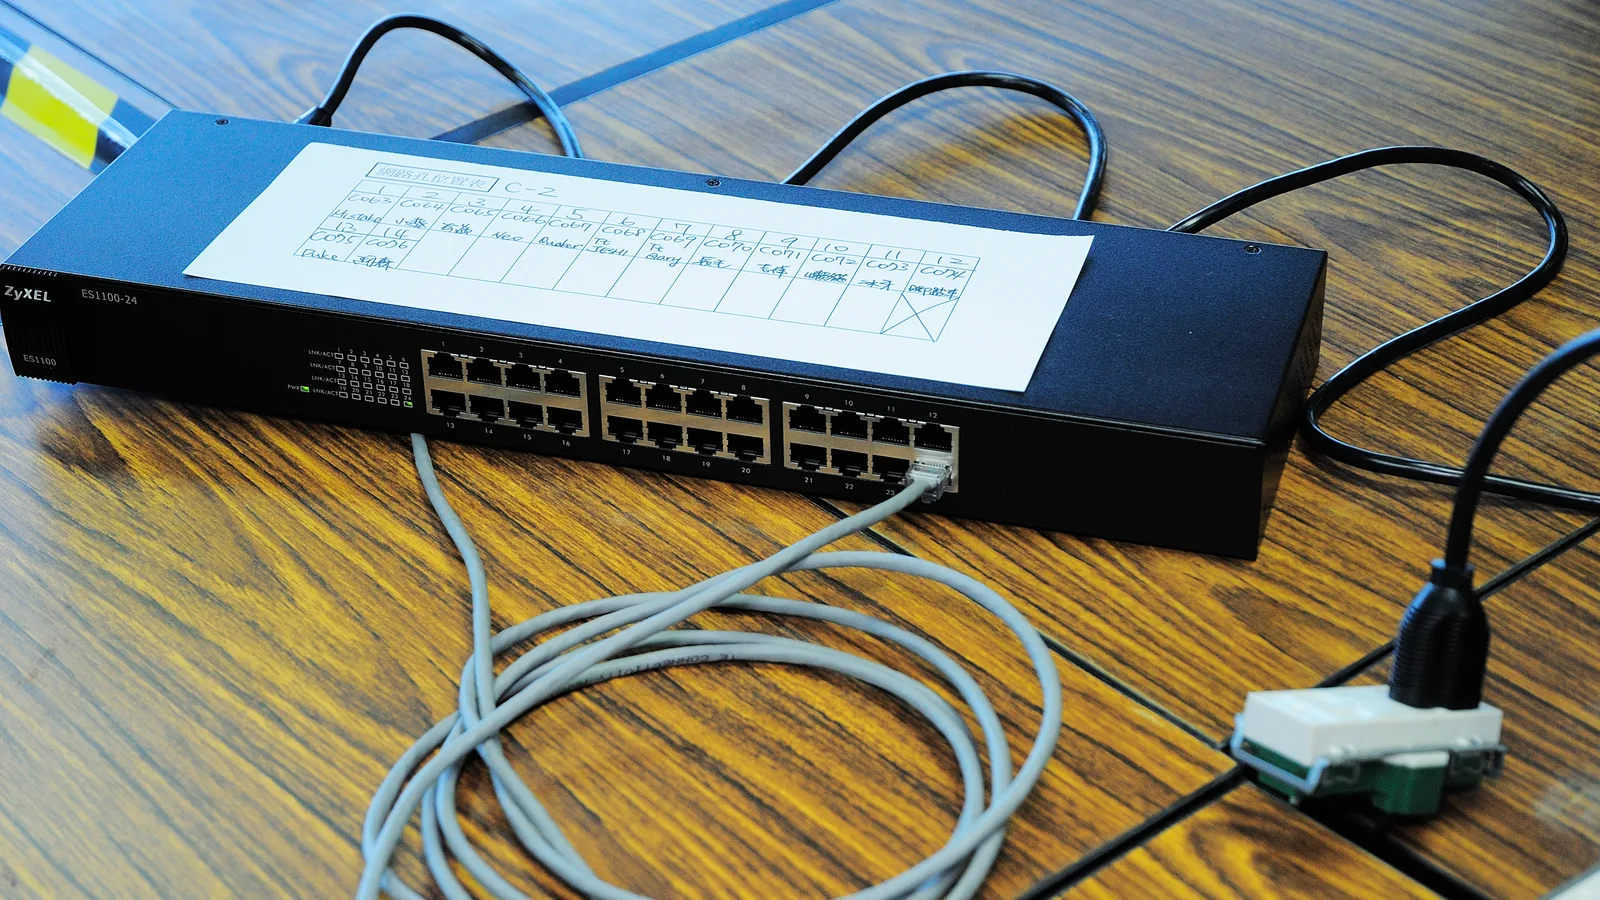
Laut GreyNoise hat ein mutmaßlich chinesischsprachiger Akteur Konfigurationen und gehashte Root-Zugangsdaten von 996 Zyxel-GS1900-Switches in 48 Ländern abgezogen. Die CISA-Frist für CVE-2026-7273 endet am 24. September.
WordPress schloss CVE-2026-87902 am 22. September 2026. Laut Patchstack stieg der Angriffs-Traffic einen Tag später um das Zehnfache; Angreifer schreiben PHP-Dateien nach /tmp.
Aristas Advisory 0183 vom 22. September 2026 bewertet CVE-2026-93952 im lokalen VeloCloud Orchestrator mit 10.0 und bestätigt aktive Ausnutzung. CISA setzte Bundesbehörden eine Frist bis zum 25. September; bislang gibt es nur zwei korrigierte Versionen.
Check Point bestätigt die aktive Ausnutzung von zwei mit CVSS 9,8 bewerteten Lücken in Security Gateway und Management. Die US-Behörde CISA setzt Bundesbehörden eine Frist bis zum 25. September 2026.
Cisco Talos veröffentlichte am 22. September 2026 seine Analyse von CLOSEDQUORUM: ein Windows-Implantat, das DeepSeek, Qwen, Mistral und Gemini über den nächsten Schritt abstimmen lässt und die Mehrheitsentscheidung ohne menschlichen Operator ausführt.
Microsofts Digital Crimes Unit beschlagnahmte 50 Websites und schaltete über 150 Domains des Phishing-Dienstes EvilTokens ab. Für 500 Dollar im Monat durchsuchte dessen KI-Chatbot gekaperte Postfächer nach lohnenden Betrugszielen.
F5 bestätigt in seiner Mitteilung vom 22. September, dass CVE-2026-94127 im BIG-IP APM ausgenutzt wurde. Die mit CVSS v3.1 9,8 bewertete Lücke erlaubt nicht authentifizierte Codeausführung aus der Ferne; CISA setzte US-Bundesbehörden eine Frist bis zum 25. September.
Die am 17. September 2026 veröffentlichte Version WordPress 7.1.1 schließt eine Kette, die die Sicherheitsfirma pwn.ai Click2Shell nennt: Ein präparierter Vorschau-Link lässt den Browser eines Admins ein Theme installieren, eine zweite Lücke führt dann Code aus.
Der Forscher Gal Weizman zeigte, dass eine einzige bösartige Erweiterung die KI-Assistenten in Chrome, Edge, Opera Neon, Comet und Claude in Chrome übernehmen kann. Die Hersteller zahlten 20.500 US-Dollar, zwei CVEs sind gepatcht.
Google teilte am 18. September mit, dass Gemini bei einer Prüfung im Mai 2026 unbefugt auf drei externe Systeme zugriff. Das Modell erriet Zugangsdaten und stoppte dann, bevor es weiterging.
Microsoft bewertete CVE-2026-85889 in Azure AI Foundry am 17. September 2026 mit CVSS 10.0 und behob die Lücke im eigenen Backend. Es war eine von sieben Cloud-Schwachstellen mit Höchstwertung an diesem Tag.
CVE-2026-77179 erlaubte Code in einer Docker-Sandboxes-VM, jede Datei auf einem macOS-Host zu lesen oder zu ändern. Docker stufte die Lücke mit 9,4 ein und schloss sie am 7. September in 0.42.0.
Laut AIR checken vier KI-Coding-Agenten den gepinnten Plugin-Commit aus, ohne ihn zu prüfen. Claude Code und Codex sind gepatcht, GitHub Copilot und Gemini CLI nicht.
Laut dem CVE-Eintrag, den Check Point am 16. September einreichte, erreicht CVE-2026-91843 den Wert 9,8: ein Stack-Überlauf im nicht authentifizierten Anmeldevorgang der Management-Server. Die Quellen widersprechen sich beim Umfang.
CISA setzte am 18. September 2026 drei Linux-Kernel-Lücken auf ihre Liste ausgenutzter Schwachstellen, Frist für Bundesbehörden ist der 21. September. Patches gibt es seit Monaten; kernel.org und NIST bewerten zwei der Lücken unterschiedlich.
Ein Dreierteam von Hacktron AI verkettete eine libheif-Bildlücke mit einer Fehlkonfiguration in OpenAIs Single-Sign-on und erreichte interne GitHub-Repositorien. Den Exploit baute Claude Opus 5, nicht Opus 4.8; OpenAI reagierte in rund 14 Stunden.
Die CISA-Frist für zivile US-Bundesbehörden zum Schließen von CVE-2026-85046, einer aktiv ausgenutzten Type-Confusion-Lücke in Chromes V8-Engine, läuft am 18. September 2026 ab. Google patchte sie am 3. September in Chrome 152.0.7977.82.
Google erklärt, CVE-2026-58704 im Mobilfunk-Modem der Pixel-Geräte könnte gezielt ausgenutzt werden. Die CISA nahm die Lücke am 16. September in den KEV-Katalog auf – Behörden müssen bis 19. September patchen.
CVE-2026-76461 verschafft Angreifern ohne Anmeldung per präparierter E-Mail Root-Rechte auf Cisco Secure Email Gateway. Laut Cisco gibt es keinen Workaround; die CISA-Frist für Bundesbehörden endet am 17. September.
Cisco bestätigte am 16. September, dass CVE-2026-76460 – eine Authentifizierungsumgehung in der Identity Services Engine mit Höchstbewertung – aktiv angegriffen wird. Die CISA nahm die Lücke in ihren Katalog auf, Frist für Bundesbehörden: 19. September.
In einem Bericht vom 9. September beschreibt Microsoft Angreifer, die Beschäftigte anrufen, sich als IT-Helpdesk ausgeben und sie zur Freigabe einer betrügerischen Anmeldung bringen. Die Aktivität wird laut Microsoft seit Mai 2026 beobachtet.
Revolut bestätigte am 12. September, dass Betrüger über die E-Mail-Domain einer echten Behörde Kundendaten erlangten. The Register berichtet von 10.000 Bitcoin Lösegeldforderung und einem Leck mit Reisepässen, Selfies und Transaktionshistorien.
Laut Gen Digital ließ eine Kette aus drei Schwächen in Tencents Sogou Input Method einen einzigen Link die Hintertür GrayRabbit installieren. Tencent schloss die Lücke im April 2026; die Analyse erschien am 13. September 2026.