Faille CVSS 9,8 exploitée sur Cisco Secure Email Gateway
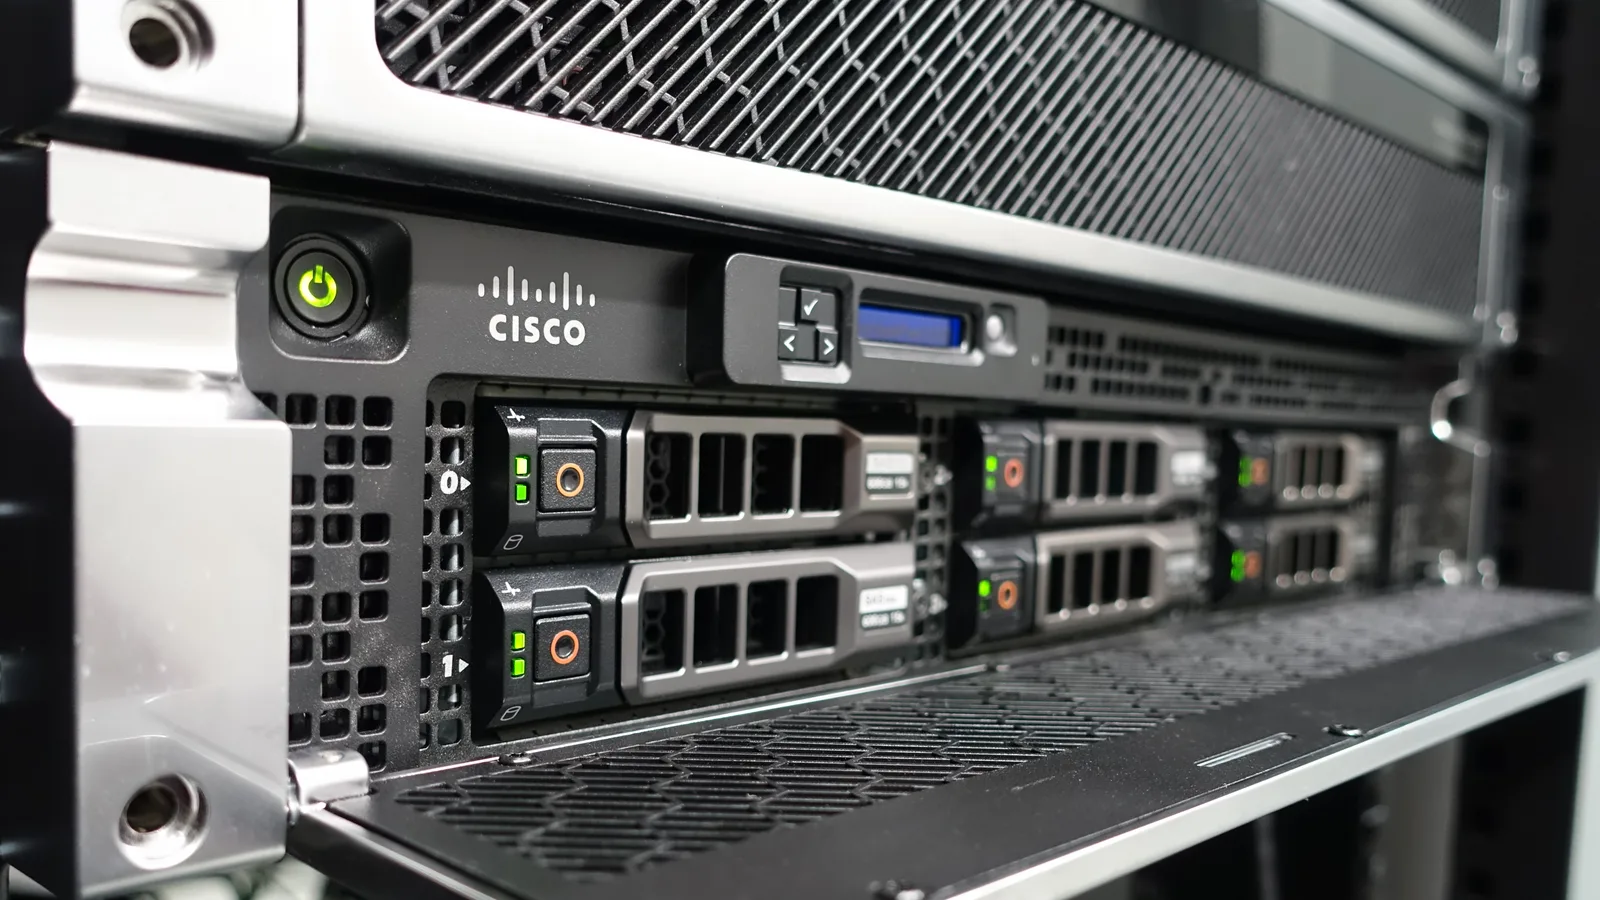
Cisco a publié le 14 septembre 2026 un avis de sécurité concernant CVE-2026-76461, une faille d'injection SQL dans la logique d'analyse des courriels du logiciel Cisco AsyncOS pour Secure Email Gateway. L'entreprise la classe comme critique, avec un score CVSS de base de 9,8. "Cette vulnérabilité est due à une validation insuffisante dans la logique d'analyse des courriels", écrit Cisco. "Un attaquant pourrait l'exploiter en envoyant un message électronique spécialement conçu contenant des instructions SQL malveillantes via un équipement affecté... ce qui conduit à l'exécution de commandes avec les privilèges root sur le système d'exploitation sous-jacent." Sans authentification, sans interaction de l'utilisateur et sans contournement possible.
La surface d'attaque, c'est la fonction même de l'équipement. Un Secure Email Gateway existe pour analyser le courrier entrant : le message malveillant n'a donc pas besoin d'atteindre un administrateur ni une interface d'administration, il lui suffit d'être remis. Cisco précise que la faille touche les appliances Secure Email Gateway physiques et virtuelles quelle que soit leur configuration, et que Secure Email and Web Manager ainsi que Secure Web Appliance ne sont pas concernés.
Ce qui rend le sujet pressant au 17 septembre, c'est l'échéance. L'agence américaine CISA a inscrit CVE-2026-76461 à son catalogue des vulnérabilités activement exploitées le 14 septembre et a fixé au 17 septembre la date limite de remédiation pour les agences fédérales civiles, au titre de la directive opérationnelle contraignante BOD 26-04. Trois jours : l'un des délais les plus courts accordés par CISA, et l'entrée est en outre signalée pour triage forensique. L'avis de Cisco indique qu'"en septembre 2026, le PSIRT de Cisco a eu connaissance de l'exploitation active de cette vulnérabilité", et que la faille a été découverte lors du traitement d'un dossier de support du Cisco TAC, et non lors d'un audit interne.
Appliquer le correctif ne suffit pas forcément à clore l'incident. L'exploitation donnant les droits root, Cisco prévient que "les preuves d'exploitation et les indicateurs de compromission peuvent être supprimés ou dissimulés par les attaquants" et conseille d'examiner les journaux réseau et pare-feu situés hors de l'appliance, à la recherche de téléversements inattendus vers des adresses IP externes. L'indicateur publié consiste à rechercher des instructions SQL suspectes dans les mail_logs de chaque équipement du cluster. Les versions corrigées sont 15.5.5-014, 16.0.4-302 et 16.5.0-780, Cisco recommandant fortement de migrer vers 16.5.0-780. Le constructeur affirme avoir déjà mis à niveau tous les équipements Secure Email Cloud et avoir contacté directement les clients dont les appareils présentaient une activité malveillante.
L'identité des attaquants et le nombre d'équipements atteints ne figurent pas dans l'avis. BleepingComputer rapporte que Shadowserver recense plus de 400 appliances Secure Email Gateway exposées, sans indiquer combien sont déjà corrigées. CISA a par ailleurs ajouté le 16 septembre une autre faille Cisco, CVE-2026-76460 dans Identity Services Engine, avec une échéance au 19 septembre.
Sources
- Cisco Security Advisory cisco-sa-esa-inj-2bLVGmhXSource primaire
- CISA — Known Exploited Vulnerabilities CatalogSource primaire
- CISA — BOD 26-04: Prioritizing Security Updates Based on RiskSource primaire
- BleepingComputerSecondaire
- Help Net SecuritySecondaire
- eSecurity PlanetSecondaire
Associé
Agent OpenAI dans un portail Medicare : Canberra saisit la justice
996 commutateurs Zyxel pillés dans 48 pays ; échéance le 24 septembre
Faille RCE WordPress : les attaques ont décuplé après le correctif
Faille Arista VeloCloud notée 10,0 : échéance CISA le 25
Faille VPN Check Point exploitée ; échéance CISA le 25 septembre
Un malware fait voter quatre IA sur sa prochaine attaque
Microsoft démantèle un service de phishing IA : 12 000 boîtes visées
F5 : faille BIG-IP exploitée, échéance CISA le 25 septembre
Trending now
- La trêve commerciale USA-Chine prolongée au 10 janvier
- Une amibe se reproduit à 63 °C et recule la limite du vivant
- 996 commutateurs Zyxel pillés dans 48 pays ; échéance le 24 septembre
- Oracle invoque la force majeure sur le centre de données Jupiter
- Diller retire son offre de 18 milliards de dollars sur MGM
- Taylor Swift ajoute 4 titres à « Showgirl », le 25 septembre
- Faille RCE WordPress : les attaques ont décuplé après le correctif
- Rivian rappelle 98 828 véhicules pour la caméra de recul
Comments
No comments yet. Be the first.