La CISA a ajouté cinq vulnérabilités activement exploitées à son catalogue KEV, par des entrées datées des 10 et 11 septembre 2026, dont une faille ConnectWise ScreenConnect notée 9,9 à corriger avant le 14 septembre.
CISA a ajouté CVE-2026-85706 à son catalogue des vulnérabilités exploitées le 11 septembre 2026. Le bulletin de GitLab décrit une traversée de répertoire dans l'API des commits, notée 10,0 sur CVSS, permettant de lire des fichiers du serveur sans authentification. Échéance fédérale : 14 septembre.
L'annonce de Chrome 153 publiée par Google le 8 septembre 2026 indique qu'un exploit existe pour CVE-2026-87491, une écriture hors limites dans le moteur V8. C'est la septième faille zero-day de Chrome activement exploitée en 2026, et elle ne protège qu'après un redémarrage.
Cisco Talos a confirmé le 9 septembre 2026 que trois grappes d'intrusion exploitent CVE-2026-20079 : l'une recoupe Sandworm, l'autre concorde avec les affiliés de Qilin. La faille, dans Secure Firewall Management Center, est notée CVSS 10.0.
IDScan.net indique qu'un tiers non autorisé a pu copier des noms complets et des numéros de permis de conduire dans son cloud, après la mise en vente sur le dark web de plus de 153 millions de scans. Le FBI examine l'affaire.
#fuite de données#IDScan.net#permis de conduire#vol d'identité
Le Patch Tuesday de Microsoft du 8 septembre 2026 a corrigé deux zero-days Windows déjà exploités : CVE-2026-85880 dans ALPC et CVE-2026-81963 dans l'Update Stack. La CISA les a ajoutés à son catalogue le jour même, avec une échéance au 22 septembre pour les agences fédérales civiles.
Selon le CERT Polska, la chaîne MikroTrick de RouterOS a visé le SSH exposé à internet depuis le 2 septembre au moins, soit la veille des correctifs MikroTik du 3 septembre. Shadowserver a dénombré environ 122 500 appareils exposés.
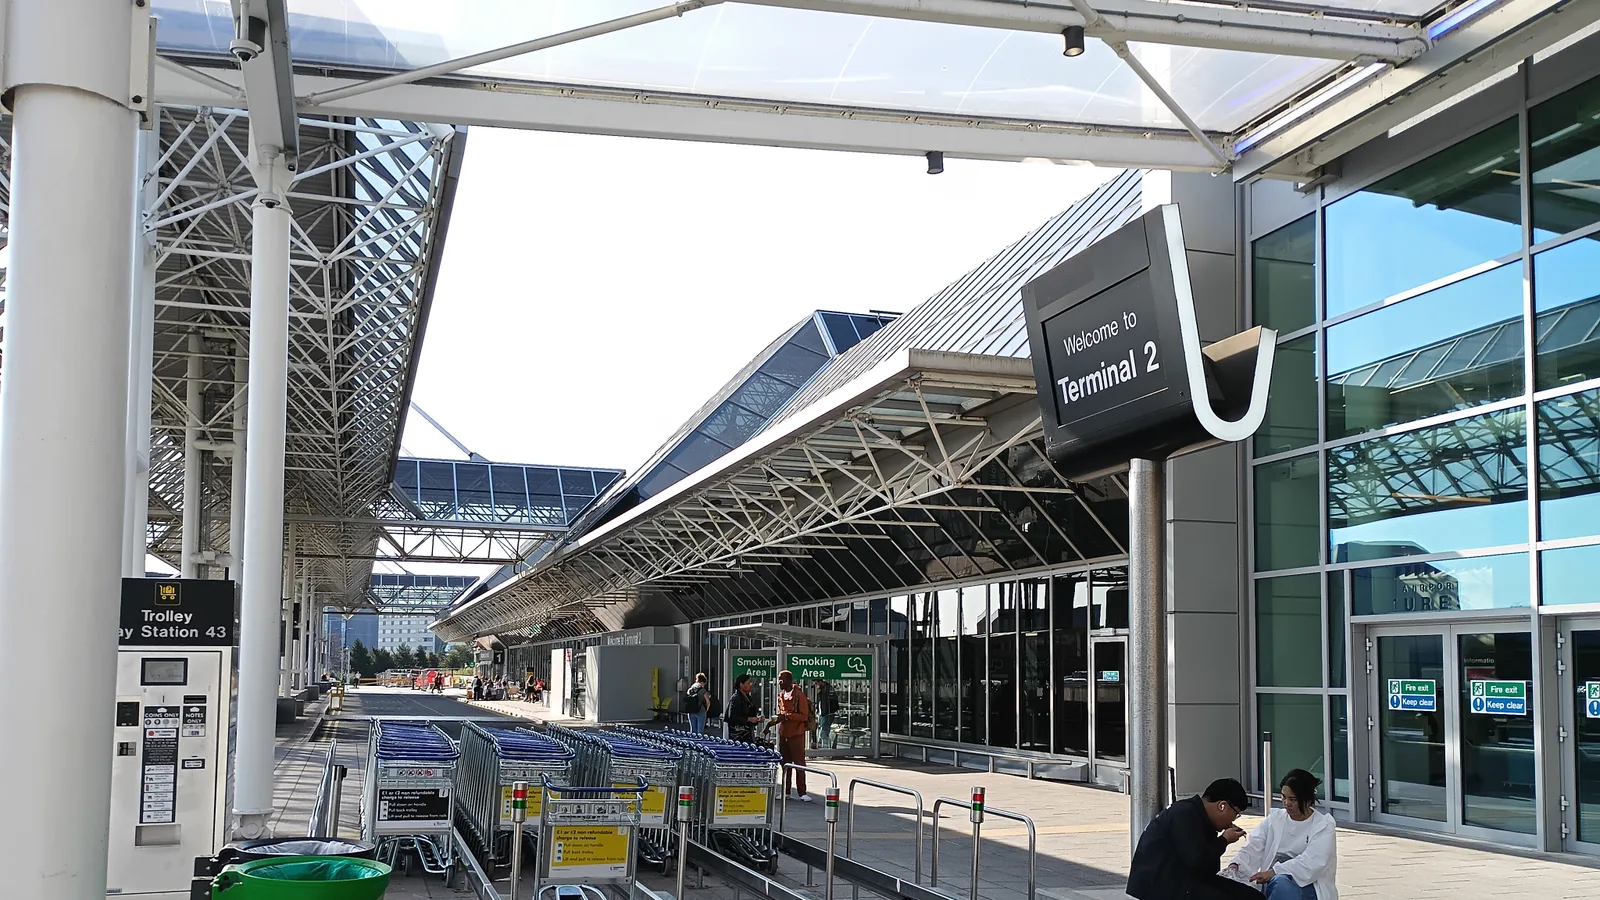
Une analyse technique publiée le 7 septembre par le chercheur Scott Helme attribue la fuite de Manchester Airports Group à trois clés API Iterable restées plus de quatre ans sans rotation dans le code public des sites. Have I Been Pwned recense 8,8 millions de comptes touchés.
#Aéroport de Manchester#fuite de données#cybersécurité#FulcrumSec
Le correctif d'urgence d'Adobe du 7 septembre corrige StyleSmuggler, une faille RCE avec un score CVSS de 10.0 exploitée dans Magento et Adobe Commerce depuis le 4 septembre.
Selon GreyNoise, un seul acteur a lancé des centaines d'agents IA autonomes contre PaperCut NG/MF : 395 organisations touchées dans 48 pays, dont onze en 26 secondes.
Des pirates exploitent activement une faille critique de contournement d'authentification dans Citrix NetScaler, corrigée en août, alors que des dizaines de milliers d'appareils restent exposés en ligne.
SonicWall confirme l'exploitation active de deux failles de ses VPN SMA1000, l'une notée 10.0 sur 10. La CISA a fixé aux agences fédérales une échéance au 5 septembre.
Le groupe d'oncologie Novocure a révélé une cyberattaque de mi-août ayant exposé les données de plus de 1 400 patients atteints de cancer aux États-Unis.
Près de 22 000 serveurs Microsoft Exchange dans le monde restent non corrigés face à CVE-2026-62911, une faille permettant de détourner des boîtes mail.
#Microsoft Exchange#cybersécurité#CVE-2026-62911#sécurité des données
X confirme une vague de tentatives non autorisées de réinitialisation de mot de passe après le lancement de sa fonction de paiement X Money, sans preuve d'une intrusion dans ses systèmes.
#X#cybersécurité#fuite de données#authentification à deux facteurs
Le groupe de rançongiciel Qilin a publié environ 6,3 Go de fichiers volés à un système d'écoutes de l'agence américaine ATF après l'expiration d'un délai de rançon.
Le cabinet Sygnia indique que le groupe lié à la Chine Fire Ant a étendu sa campagne des hyperviseurs VMware aux routeurs Cisco IOS XR et aux serveurs TACACS, transformant des équipements réseau de confiance en outils d'espionnage.
Anthropic déconnecte des utilisateurs, supprime les moyens de paiement enregistrés et rembourse les frais non autorisés après qu'un malware infostealer a volé des sessions Claude actives sur leurs propres PC.
Hasbro affirme que des attaquants ont accédé aux données personnelles et financières d'employés, dont des numéros de sécurité sociale, liées à une cyberattaque de mars 2026.
#Hasbro#fuite de données#cybersécurité#données des employés
Le compte X officiel de Pokémon, suivi par environ 8 millions de personnes, a été brièvement piraté pour promouvoir un faux memecoin avant que l'entreprise ne reprenne le contrôle.
Le géant américain de la santé McKesson confirme une cyberattaque après que le groupe ShinyHunters affirme avoir volé 284 millions de dossiers de patients et exige une rançon de 55 millions de dollars.
#McKesson#ShinyHunters#violation de données#cybersécurité
OpenAI, Anthropic, Microsoft et plus de 100 entreprises préviennent que hôpitaux et usines d'eau ont peu de temps pour se défendre contre des attaques boostées par l'IA.
PaperCut confirme des incidents clients liés à une faille zero-day dans son logiciel d'impression NG/MF ; deux failles combinables permettent de contourner l'authentification et d'exécuter du code.