Siber güvenlik

53 haber · Sayfa 2 / 3

CISA'dan 5 istismar edilen açık: ScreenConnect CVSS 9,9
Siber güvenlik

CISA'dan 5 istismar edilen açık: ScreenConnect CVSS 9,9

CISA, 10-11 Eylül 2026 tarihli kayıtlarla aktif istismar edilen beş açığı KEV kataloğuna ekledi. Listenin başında CVSS 9,9 puanlı ConnectWise ScreenConnect açığı var; federal yama son tarihi 14 Eylül 2026 idi.

#CISA#siber güvenlik#ConnectWise ScreenConnect#JFrog Artifactory
kaynak: NewUJ Editorial
0 0
GitLab'da CVSS 10,0'lık açık istismarda: CISA'dan 14 Eylül
Siber güvenlik

GitLab'da CVSS 10,0'lık açık istismarda: CISA'dan 14 Eylül

CISA, CVE-2026-85706'yı 11 Eylül 2026'da istismar edilen açıklar kataloğuna ekledi. GitLab'ın bülteni açığı repository commits API'sinde bir dizin geçişi hatası olarak tanımlıyor: CVSS'te 10,0 puan ve kimlik doğrulamasız keyfi dosya okuma. Federal kurumlar için yama tarihi 14 Eylül'dü.

#siber güvenlik#GitLab#CISA#CVE-2026-85706
kaynak: NewUJ Editorial
0 0
Chrome 153'te 7. Sıfır-Gün Yaması: CVE-2026-87491 İstismarda
Siber güvenlik

Chrome 153'te 7. Sıfır-Gün Yaması: CVE-2026-87491 İstismarda

Google'ın 8 Eylül 2026 tarihli Chrome 153 duyurusu, V8 motorundaki sınır dışı yazma açığı CVE-2026-87491 için gerçek dünyada bir istismarın var olduğunu söylüyor. Bu, 2026'nın yedinci aktif istismar edilen Chrome sıfır-günü — ve yama ancak tarayıcıyı yeniden başlatınca koruyor.

#Chrome#sıfır-gün#Google#siber güvenlik
kaynak: NewUJ Editorial
0 0
Sandworm ve Qilin, Cisco'nun 10.0 puanlı FMC açığını istismar etti
Siber güvenlik

Sandworm ve Qilin, Cisco'nun 10.0 puanlı FMC açığını istismar etti

Cisco Talos, 9 Eylül 2026'da üç saldırı kümesinin CVE-2026-20079'u istismar ettiğini doğruladı: biri Sandworm'la örtüşüyor, biri Qilin fidye yazılımı iştirakçileriyle tutarlı. Açık, Secure Firewall Management Center'da CVSS 10.0 puanlı bir kimlik doğrulama atlatması.

#Cisco#CVE-2026-20079#Sandworm#Qilin
kaynak: NewUJ Editorial
0 0
IDScan.net ihlali doğruladı: 153 milyon kimlik taraması
Siber güvenlik

IDScan.net ihlali doğruladı: 153 milyon kimlik taraması

IDScan.net, bulutundaki müşteri hesaplarından tam isimlerin ve ehliyet numaralarının kopyalanmış olabileceğini açıkladı; karanlık ağda 153 milyondan fazla kimlik taraması satışa çıkarılmıştı. FBI olayı inceliyor.

#veri ihlali#IDScan.net#ehliyet#kimlik hırsızlığı
kaynak: NewUJ Editorial
0 0
Microsoft İstismar Edilen 2 Windows Açığını Kapattı
Siber güvenlik

Microsoft İstismar Edilen 2 Windows Açığını Kapattı

Microsoft'un 8 Eylül 2026 Patch Tuesday güncellemesi, saldırılarda zaten kullanılan iki Windows sıfırıncı gün açığını kapattı: ALPC'deki CVE-2026-85880 ve Update Stack'teki CVE-2026-81963. CISA aynı gün ikisini de kataloğuna ekledi; sivil federal kurumlar için son tarih 22 Eylül.

#Microsoft#Windows#Patch Tuesday#CISA
kaynak: NewUJ Editorial
0 0
MikroTik SSH Zinciri 3 Eylül Yamasından Bir Gün Önce İstismarda
Siber güvenlik

MikroTik SSH Zinciri 3 Eylül Yamasından Bir Gün Önce İstismarda

CERT Polska, MikroTik RouterOS'taki MikroTrick zincirinin en az 2 Eylül'den beri, yani 3 Eylül yamalarından bir gün önce internete açık SSH'a karşı kullanıldığını bildiriyor. Shadowserver yaklaşık 122.500 açık cihaz saydı.

#MikroTik#RouterOS#CERT Polska#SSH açığı
kaynak: NewUJ Editorial
0 0
Manchester Havalimanları: API anahtarı 4 yıl kodda, 8,8 milyon
Siber güvenlik

Manchester Havalimanları: API anahtarı 4 yıl kodda, 8,8 milyon

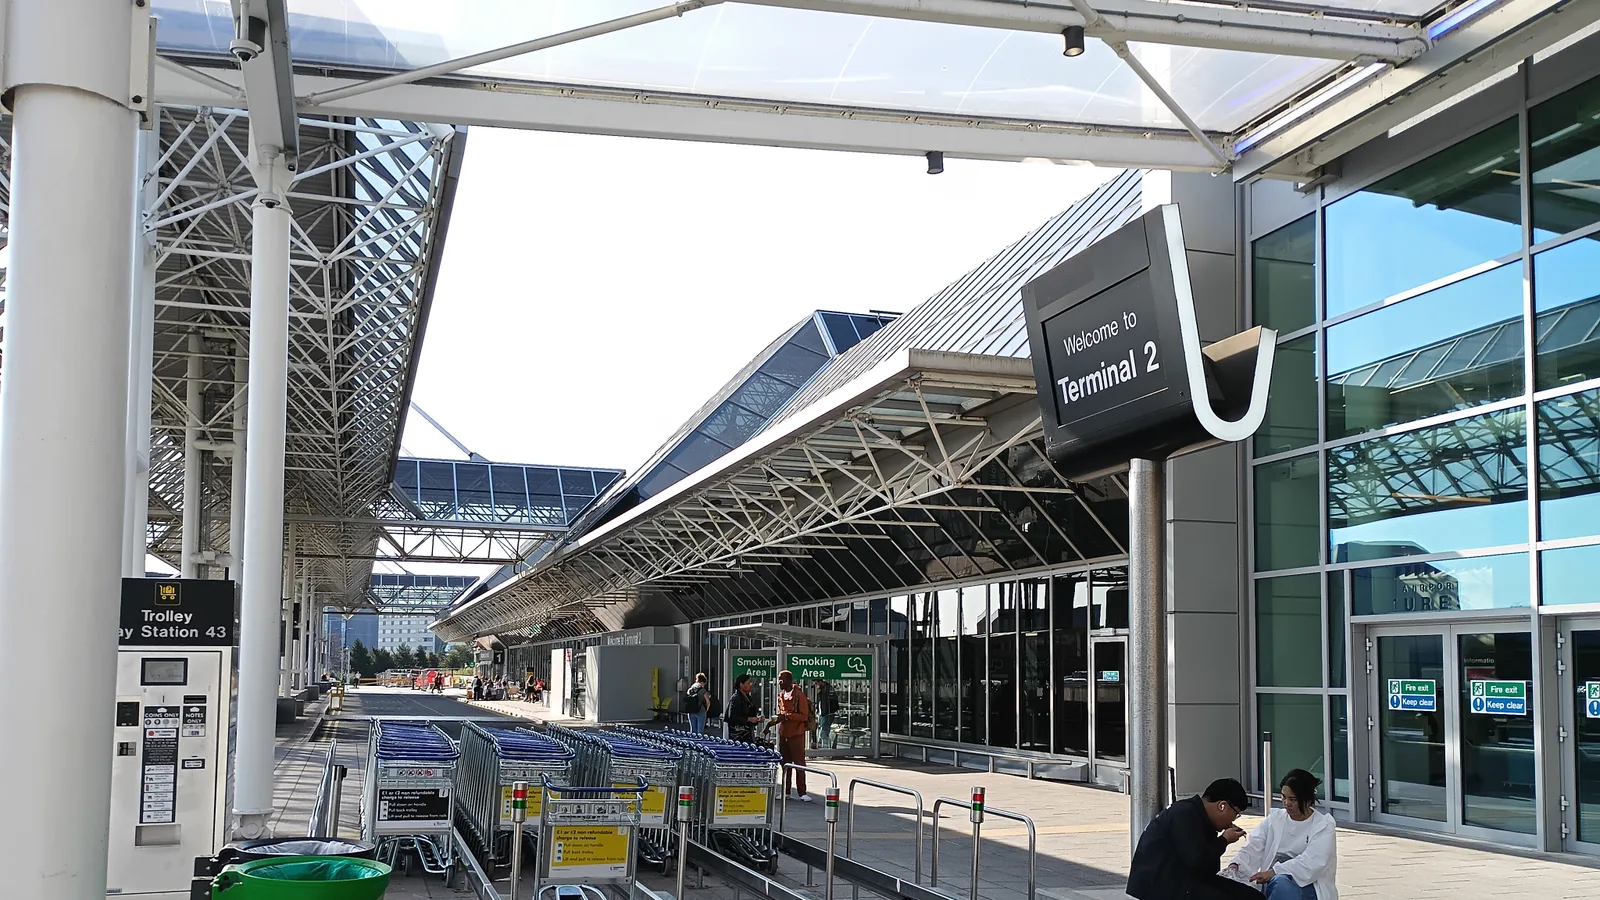
Güvenlik araştırmacısı Scott Helme'nin 7 Eylül'de yayımladığı teknik analiz, Manchester Havalimanları Grubu ihlalinin kaynağını herkese açık site kodunda dört yıldan uzun süre değiştirilmeden duran üç Iterable API anahtarına dayandırıyor. Have I Been Pwned 8,8 milyon hesap listeliyor.

#Manchester Havalimanı#veri ihlali#siber güvenlik#FulcrumSec
kaynak: NewUJ Editorial
0 0
Adobe, StyleSmuggler Açığına Acil Yama Yayınladı
Siber güvenlik

Adobe, StyleSmuggler Açığına Acil Yama Yayınladı

Adobe'nin 7 Eylül'de yayınladığı acil yama, 4 Eylül'den beri istismar edilen ve CVSS 10.0 puan alan StyleSmuggler açığını kapatıyor.

#Adobe Commerce#Magento#StyleSmuggler#siber güvenlik
kaynak: NewUJ Editorial
0 0
AI Ajanları PaperCut Açığıyla 395 Kurumu Ele Geçirdi
Siber güvenlik

AI Ajanları PaperCut Açığıyla 395 Kurumu Ele Geçirdi

GreyNoise'a göre tek bir saldırgan yüzlerce otonom yapay zeka ajanını PaperCut NG/MF'ye sürdü: 48 ülkede 395 kuruluş vuruldu, 11'i 26 saniyede düştü.

#PaperCut#siber güvenlik#yapay zeka ajanları#GreyNoise
kaynak: NewUJ Editorial
0 0
Citrix NetScaler Açığı 22 Bin Sunucuda İstismar Ediliyor
Siber güvenlik

Citrix NetScaler Açığı 22 Bin Sunucuda İstismar Ediliyor

Ağustos'ta yamalanan kritik bir Citrix NetScaler kimlik doğrulama atlatma açığı, halihazırda aktif olarak istismar ediliyor; on binlerce cihaz hâlâ internete açık durumda.

#Citrix#NetScaler#siber güvenlik#güvenlik açığı
kaynak: NewUJ Editorial
0 0
Google, Saldırı Altındaki Chrome Açığını Yamaladı
Siber güvenlik

Google, Saldırı Altındaki Chrome Açığını Yamaladı

Google, saldırganların halihazırda istismar ettiği Chrome V8 açığı CVE-2026-85046'yı acil güncellemeyle kapattı; işte değişenler ve güncelleme yöntemi.

#Google Chrome#siber güvenlik#sıfırıncı gün açığı#CVE-2026-85046
kaynak: NewUJ Editorial
0 0
CISA'dan Kritik SonicWall Açığına 5 Eylül Son Tarihi
Siber güvenlik

CISA'dan Kritik SonicWall Açığına 5 Eylül Son Tarihi

SonicWall, SMA1000 VPN cihazlarındaki iki açığın istismar edildiğini doğruladı; biri CVSS'te tam 10.0 puan aldı. CISA, federal kurumlara 5 Eylül'e kadar yama zorunluluğu getirdi.

#SonicWall#CISA#siber güvenlik#sıfırıncı gün açığı
kaynak: NewUJ Editorial
0 0
Novocure İhlali 1.400'den Fazla Kanser Hastasını Etkiledi
Siber güvenlik

Novocure İhlali 1.400'den Fazla Kanser Hastasını Etkiledi

Onkoloji şirketi Novocure, ABD'de 1.400'den fazla kanser hastasının kayıtlarını ve personel verilerini etkileyen Ağustos ortası siber saldırıyı SEC'e bildirdi.

#Novocure#veri ihlali#siber güvenlik#sağlık
kaynak: NewUJ Editorial
0 0
22 Bin Exchange Sunucusu Hâlâ Açığa Karşı Savunmasız
Siber güvenlik

22 Bin Exchange Sunucusu Hâlâ Açığa Karşı Savunmasız

Dünya genelinde yaklaşık 22 bin Microsoft Exchange sunucusu, saldırganların e-posta kutularını ele geçirmesine izin veren CVE-2026-62911 açığına karşı hâlâ yamasız durumda.

#Microsoft Exchange#siber güvenlik#CVE-2026-62911#veri güvenliği
kaynak: NewUJ Editorial
0 0
X: X Money Sonrası Hesaplar Hedef Alındı
Siber güvenlik

X: X Money Sonrası Hesaplar Hedef Alındı

X, yeni ödeme özelliği X Money'nin devreye girmesinin ardından kullanıcı hesaplarına yönelik yetkisiz şifre sıfırlama girişimi dalgası yaşandığını doğruladı; şirket sistem ihlaline dair kanıt bulunmadığını açıkladı.

#X#siber güvenlik#veri ihlali#iki adımlı doğrulama
kaynak: NewUJ Editorial
0 0
Fidye Yazılımı Çetesi ATF Dosyalarını Sızdırdı
Siber güvenlik

Fidye Yazılımı Çetesi ATF Dosyalarını Sızdırdı

Rusça konuşan Qilin fidye yazılımı grubu, ABD'nin ATF kurumuna ait bir dinleme altyapısı sisteminden çaldığı yaklaşık 6,3 GB dosyayı fidye süresi dolunca yayımladı.

#siber güvenlik#fidye yazılımı#ATF#veri ihlali
kaynak: NewUJ Editorial
0 0
Çinli 'Fire Ant' Hackerları Cisco Yönlendiricilerini Ele Geçirdi
Siber güvenlik

Çinli 'Fire Ant' Hackerları Cisco Yönlendiricilerini Ele Geçirdi

Sygnia, Fire Ant adlı Çin bağlantılı grubun VMware'den Cisco IOS XR yönlendiricilerine ve TACACS sunucularına yayıldığını, güvenilir ağ cihazlarını casusluk aracına dönüştürdüğünü açıkladı.

#siber güvenlik#Fire Ant#Cisco#Çin
kaynak: NewUJ Editorial
0 0
Anthropic, Hesap Ele Geçirme Saldırısı Sonrası Oturum Kapattı
Siber güvenlik

Anthropic, Hesap Ele Geçirme Saldırısı Sonrası Oturum Kapattı

Anthropic, kullanıcıların kendi bilgisayarlarındaki bilgi hırsızı zararlı yazılımın Claude oturumlarını çalmasının ardından oturumları kapatıyor, kayıtlı ödeme yöntemlerini siliyor ve yetkisiz ücretleri iade ediyor.

#Anthropic#Claude#infostealer#siber güvenlik
kaynak: NewUJ Editorial
0 0
Hasbro'da Veri İhlali: Çalışan Bilgileri Sızdı
Siber güvenlik

Hasbro'da Veri İhlali: Çalışan Bilgileri Sızdı

Hasbro, Mart 2026'daki siber saldırıyla bağlantılı bir ihlalde çalışanların sosyal güvenlik numaraları dahil kişisel ve mali verilerinin sızdığını açıkladı.

#Hasbro#veri ihlali#siber güvenlik#çalışan verileri
kaynak: NewUJ Editorial
0 0
Resmi Pokémon X Hesabı Hacklenip Memecoin Tanıttı
Siber güvenlik

Resmi Pokémon X Hesabı Hacklenip Memecoin Tanıttı

Yaklaşık 8 milyon takipçisi olan Pokémon'un resmi X hesabı kısa süreliğine ele geçirilerek sahte bir memecoin tanıtıldı; şirket kontrolü geri alıp gönderileri sildi.

#Pokemon#hack#memecoin#siber güvenlik
kaynak: NewUJ Editorial
0 0
McKesson İhlali Doğruladı: Hackerlar 284M Kayıt İddiası
Siber güvenlik

McKesson İhlali Doğruladı: Hackerlar 284M Kayıt İddiası

ABD'li sağlık devi McKesson, ShinyHunters adlı siber suç grubunun 284 milyon hasta kaydını çaldığını iddia ederek 55 milyon dolar fidye talep ettiğini açıkladığı ihlali doğruladı.

#McKesson#ShinyHunters#veri ihlali#siber güvenlik
kaynak: NewUJ Editorial
0 0
100'den Fazla Şirket Yapay Zeka Siber Saldırılarını Uyardı
Siber güvenlik

100'den Fazla Şirket Yapay Zeka Siber Saldırılarını Uyardı

OpenAI, Anthropic, Microsoft ve 100'den fazla şirket, hastane ve su tesislerinin yapay zeka destekli saldırılara karşı daralan bir savunma penceresine sahip olduğunu duyurdu.

#siber güvenlik#yapay zeka#kritik altyapı#OpenAI
kaynak: NewUJ Editorial
0 0
PaperCut'ta Sıfır-Gün Açığı İstismar Ediliyor, 2. Yama Çıktı
Siber güvenlik

PaperCut'ta Sıfır-Gün Açığı İstismar Ediliyor, 2. Yama Çıktı

PaperCut, NG/MF yazıcı yazılımındaki sıfır-gün açığından etkilenen müşteri olaylarını doğruladı; zincirlenen iki açık kimlik doğrulama atlatma ve uzaktan kod çalıştırmaya izin veriyor.

#PaperCut#sıfır-gün#siber güvenlik#güvenlik açığı
kaynak: NewUJ Editorial
0 0